
Udostępnij publicznie swoją integrację MCP
Do użytku osobistego, wewnętrznych narzędzi i testów wystarczy osobisty token API lub aplikacja OAuth. Aby publicznie udostępnić integrację MCP - jako funkcję produktu, ofertę w marketplace lub integrację partnerską dla użytkowników monday.com - musisz ją zarejestrować w monday.com i uwierzytelniać za pomocą dynamicznej rejestracji klienta (DCR).
Rejestracja jest wymagana, aby publicznie udostępnić integrację. Pomiń ten przewodnik, jeśli tworzysz rozwiązanie wyłącznie na własny użytek lub dla swojej organizacji - użyj tokena API lub własnej aplikacji OAuth.
Krok 1: Zarejestruj integrację
Prześlij integrację do sprawdzenia za pomocą formularza rejestracyjnego integracji MCP. Podaj w nim informacje o swojej firmie i integracji oraz o tym, jak korzysta ona z serwera MCP monday.com.
Po zatwierdzeniu integrację będzie można udostępnić użytkownikom monday.com. Może też pojawić się na liście zgodnych klientów MCP.
Krok 2: Uwierzytelnij się za pomocą dynamicznej rejestracji klienta (DCR)
Publicznie dostępni klienci MCP nie korzystają z wcześniej utworzonej aplikacji monday.com. Zamiast tego uwierzytelniają się za pomocą dynamicznej rejestracji klienta OAuth 2.0, zgodnie ze specyfikacją autoryzacji MCP. Klient rejestruje się w punkcie końcowym rejestracji serwera MCP, a następnie przeprowadza standardowy proces autoryzacji z użyciem kodu i PKCE.
Serwer udostępnia metadane OAuth za pomocą standardowych dokumentów wykrywania. Dzięki temu klienci zgodni z MCP automatycznie obsługują rejestrację i autoryzację:
| Punkt końcowy | Adres URL |
|---|---|
| Metadane chronionego zasobu | https://mcp.monday.com/.well-known/oauth-protected-resource |
| Metadane serwera autoryzacji | https://mcp.monday.com/.well-known/oauth-authorization-server |
| Rejestracja klienta | https://mcp.monday.com/register |
| Autoryzacja | https://mcp.monday.com/authorize |
| Token | https://mcp.monday.com/token |
Jeśli tworzysz rozwiązanie na podstawie SDK lub frameworka MCP zgodnego ze specyfikacją autoryzacji MCP, nie musisz konfigurować dodatkowych ustawień OAuth - wskaż klientowi adres https://mcp.monday.com/mcp, a proces wykrywania, rejestracji i autoryzacji odbędzie się automatycznie.
Krok 3: Autoryzacja użytkownika (zgoda OAuth)
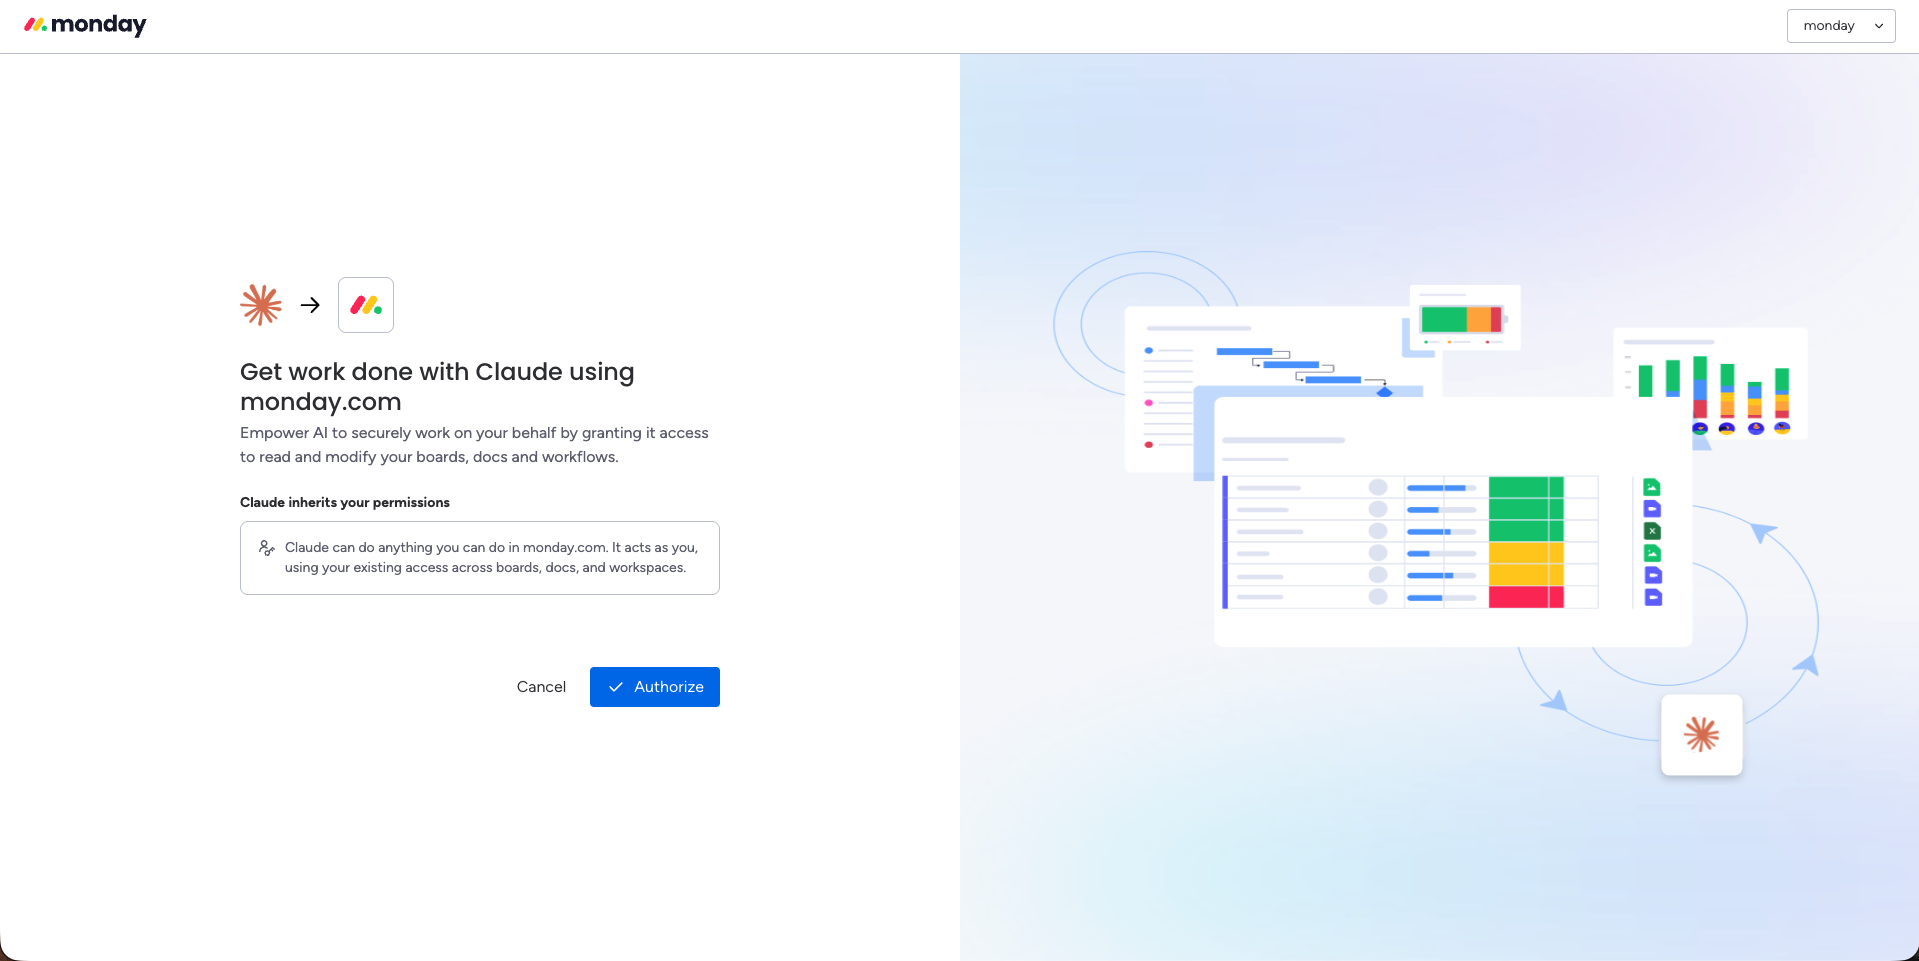
Gdy użytkownik połączy klienta MCP z monday.com, klient otworzy ekran autoryzacji OAuth monday.com. Użytkownik sprawdzi szczegóły połączenia i kliknie Autoryzuj (Authorize), aby przyznać dostęp.
Na ekranie zgody wyświetla się nazwa klienta, krótki opis połączenia oraz informacja, że klient dziedziczy istniejące uprawnienia użytkownika w monday.com.
Po autoryzacji przez użytkownika:
- monday.com przekierowuje użytkownika z powrotem do klienta i przekazuje kod autoryzacyjny.
- Klient wymienia kod na token dostępu (oraz token odświeżania, jeśli został wydany) za pośrednictwem punktu końcowego tokena.
- Klient dołącza token dostępu do nagłówka
Authorizationkolejnych żądań MCP:
Authorization: Bearer YOUR_ACCESS_TOKEN
Wszystkie wywołania narzędzi MCP będą wykonywane w imieniu tego użytkownika i ograniczone do jego uprawnień w monday.com oraz limitów dostępu MCP ustawionych przez administratora konta - na przykład ograniczenia dostępu MCP do wybranych obszarów roboczych.
Powiązane materiały: