
Ograniczenia na poziomie organizacji
Kto może korzystać z tej funkcji:
Dostępna tylko w planie Enterprise
Ograniczenia na poziomie organizacji pozwalają ograniczyć dostęp z jej sieci do wybranych kont monday.com. Administratorzy sieci mogą wskazać, do których kont monday.com można uzyskać dostęp z tej sieci. Próby uzyskania dostępu do innych kont będą blokowane.
Ograniczenia na poziomie organizacji mogą uzupełniać ograniczenia adresów IP na koncie. Na przykład administratorzy konta monday.com mogą ograniczyć dostęp do określonych zakresów adresów IP. Następnie administratorzy sieci w tej organizacji mogą za pomocą ograniczeń na poziomie organizacji zadbać o to, by z danego zakresu adresów IP nie można było uzyskać dostępu do żadnego innego konta monday.com. Dzięki temu poufne informacje są dostępne tylko w jeden sposób i nie można ich łatwo przenieść na inne konta monday.com.
Jakie ograniczenia są stosowane?
Po skonfigurowaniu ograniczeń na poziomie organizacji wszystkie próby uzyskania dostępu do konta, którego nie ma na liście dozwolonych kont, zakończą się niepowodzeniem. Dotyczy to zwykłych żądań, ładowania stron, żądań API (tylko tych wysyłanych z danej sieci), żądań SCIM i innych.
Ograniczenia na poziomie organizacji obejmują też próby otwarcia lub przesłania formularzy. Można używać tylko formularzy należących do dozwolonych kont. Próby przesłania formularza z innego konta zakończą się niepowodzeniem.
Jak zastosować ograniczenia w sieci
Aby zastosować ograniczenia na poziomie organizacji, należy dodać nagłówek HTTP „x-monday-allowed-accounts” do wszystkich żądań wysyłanych z sieci organizacji. Można to zrobić za pomocą lokalnego serwera proxy SSL, przez który przechodzą wszystkie żądania sieciowe, albo za pomocą serwera proxy w chmurze.
Oczekiwana wartość nagłówka to lista dozwolonych identyfikatorów kont oddzielonych przecinkami. Jeśli administrator sieci chce zezwolić na dostęp tylko do kont o identyfikatorach 4, 8, 15, 16, 23 i 42, powinien wysłać:
x-monday-allowed-accounts: 4,8,15,16,23,42
Jeśli nagłówek zostanie wysłany, wszystkie próby uzyskania dostępu do kont o identyfikatorach innych niż 4, 8, 15, 16, 23 i 42 zakończą się niepowodzeniem. Nie powiedzie się również próba przesłania formularza monday, który nie pochodzi z jednego z tych kont.
Jeśli organizacja ma tylko jedno konto, wystarczy wysłać jego identyfikator:
x-monday-allowed-accounts:42
Wskazówka: Identyfikatory kont monday.com możesz uzyskać od swojego CSM-a.
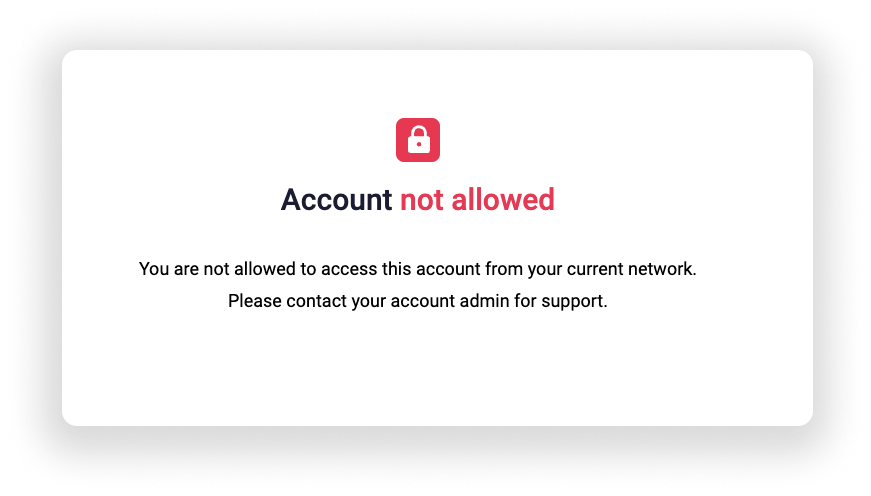
Gdy ograniczenia na poziomie organizacji uniemożliwią użytkownikowi dostęp do konta, wyświetli się następujący ekran:
Ograniczenia
Ograniczenia na poziomie organizacji wymagają, aby żądanie przychodzące pochodziło z sieci organizacji lub kontrolowanej lokalizacji. W związku z tym funkcje działające za pośrednictwem usług zewnętrznych - takie jak webhooki z integracji Slack i GitHub czy funkcja „Email to Board” - nadal będą mogły wysyłać żądania do kont, na które nie zezwala konfiguracja ograniczeń na poziomie organizacji.