
SAML ADFS
Możesz zintegrować swoją instancję usług Active Directory Federation Services (ADFS), aby ułatwić zarządzanie płynnym logowaniem jednokrotnym dla członków zespołu. Czytaj dalej, aby dowiedzieć się więcej! 👇
Wskazówka: Więcej informacji o logowaniu jednokrotnym SAML znajdziesz w tym artykule.
Krok 1
Zacznij od skonfigurowania strony ufającej przy użyciu pliku metadanych, który znajdziesz pod adresem:
https://<YOUR_DOMAIN>.monday.com/saml/saml_metadata
Krok 2
Następnie utwórz reguły, czyli atrybuty asercji, dla relacji zaufania strony ufającej - w tym przypadku dla swojego konta monday.com.
monday.com otrzymuje tylko wychodzące atrybuty typów oświadczeń i ich wartości, dlatego lista atrybutów może wyglądać inaczej. Pamiętaj, że potrzebujesz dwóch oświadczeń: jednego dla atrybutów monday.com i jednego dla NameID. Aby utworzyć nową regułę, kliknij „Dodaj regułę” (add rule). Na przykład pierwszą regułą, którą utworzymy, będzie „Email”.
Krok 3
Utwórz regułę, która będzie wysyłać atrybuty LDAP jako oświadczenia. Pamiętaj, że rozróżniana jest wielkość liter w typach wychodzących oświadczeń. monday.com obsługuje następujące oświadczenia: Email, FirstName, LastName.
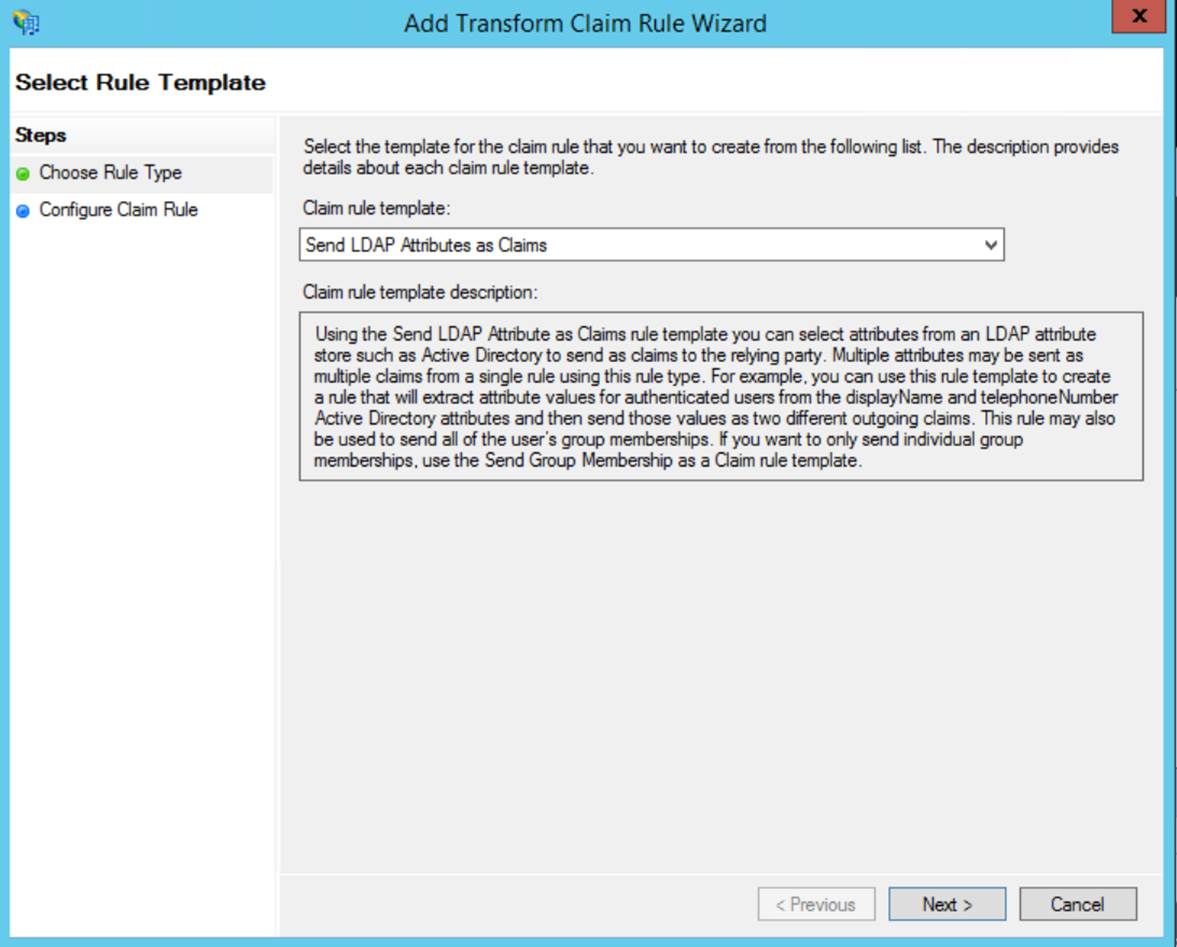
Krok 4
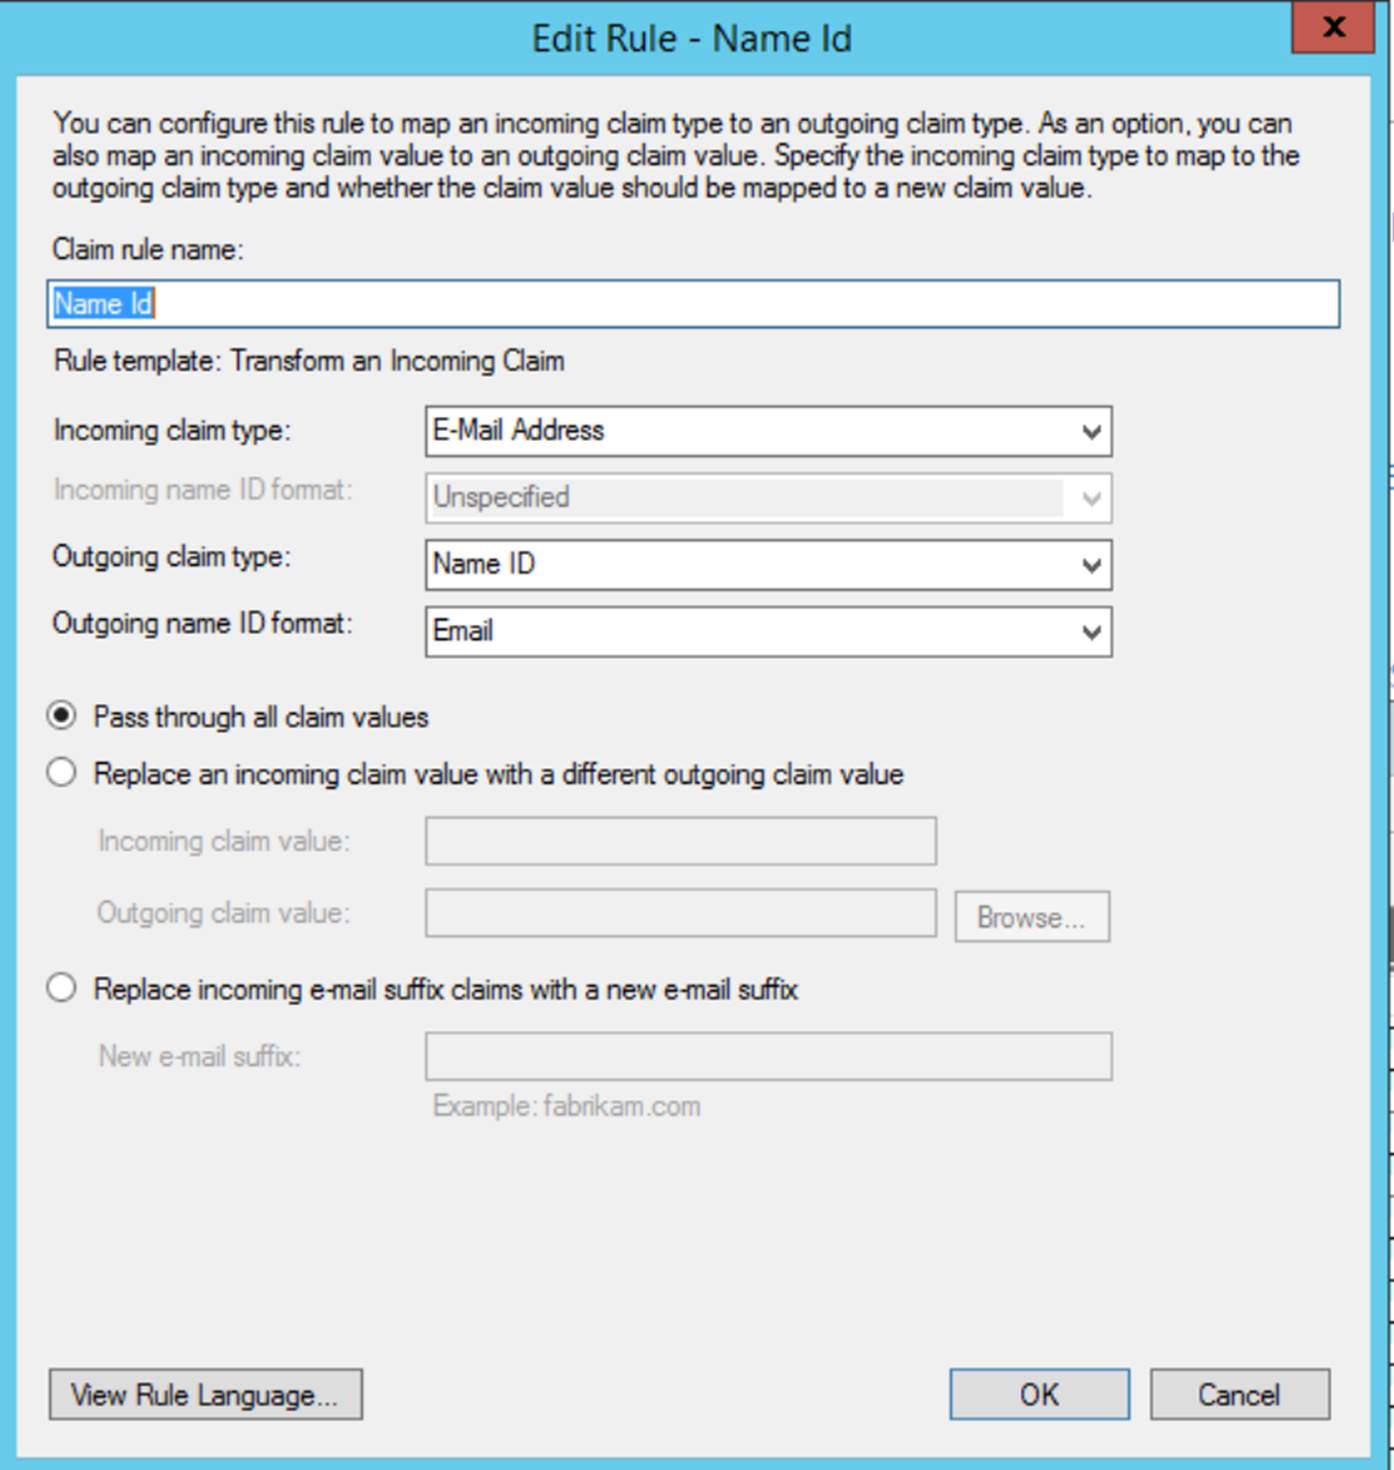
Teraz możesz edytować regułę zgodnie z poniższymi przykładami:
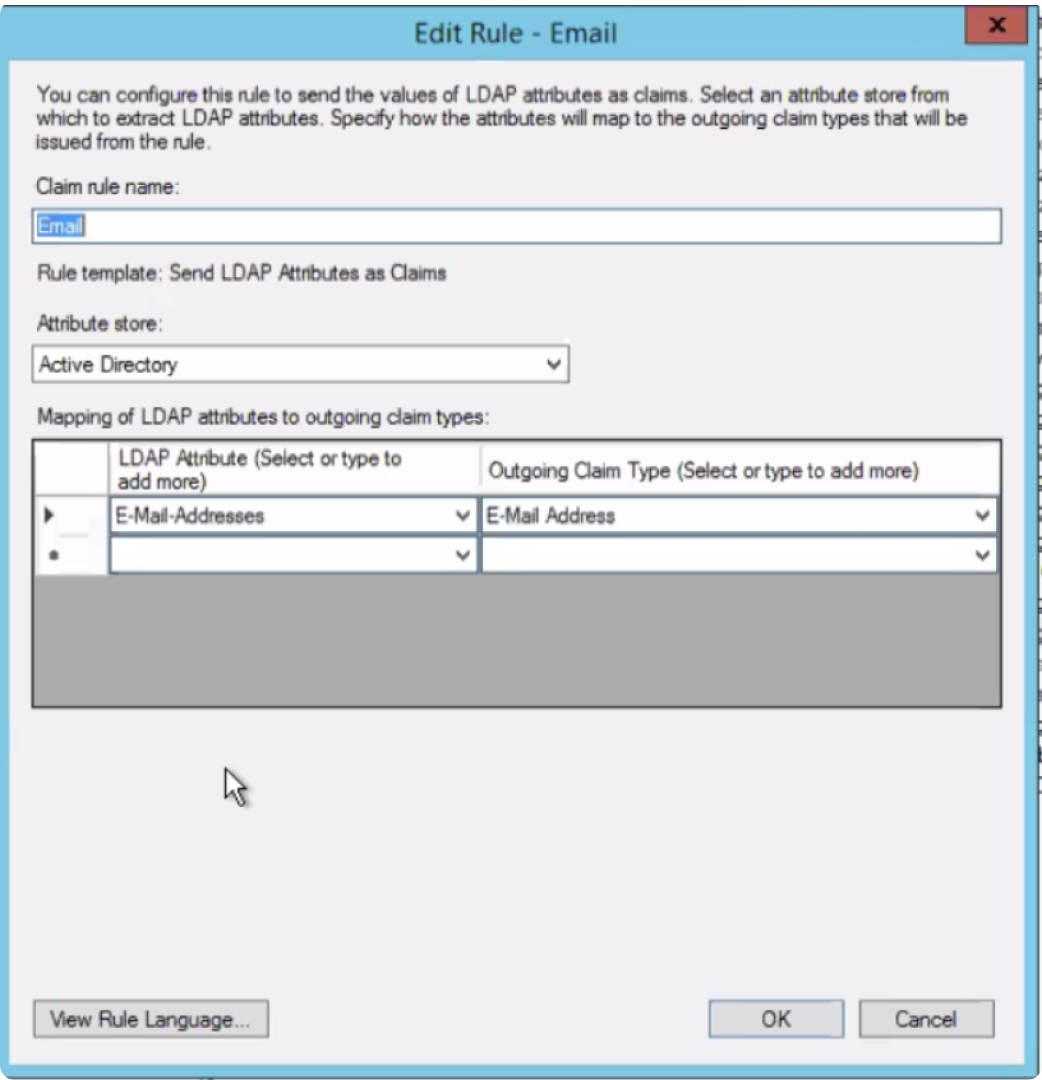
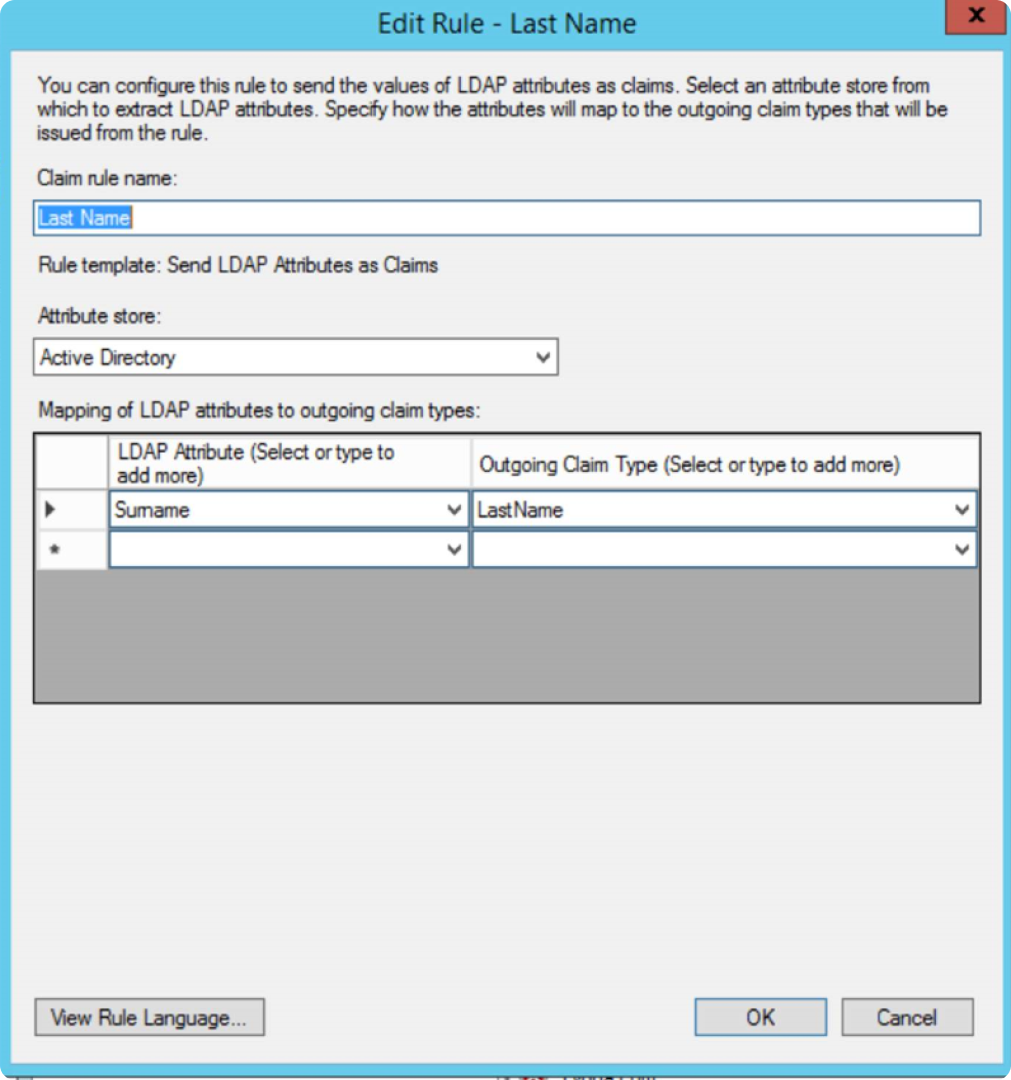
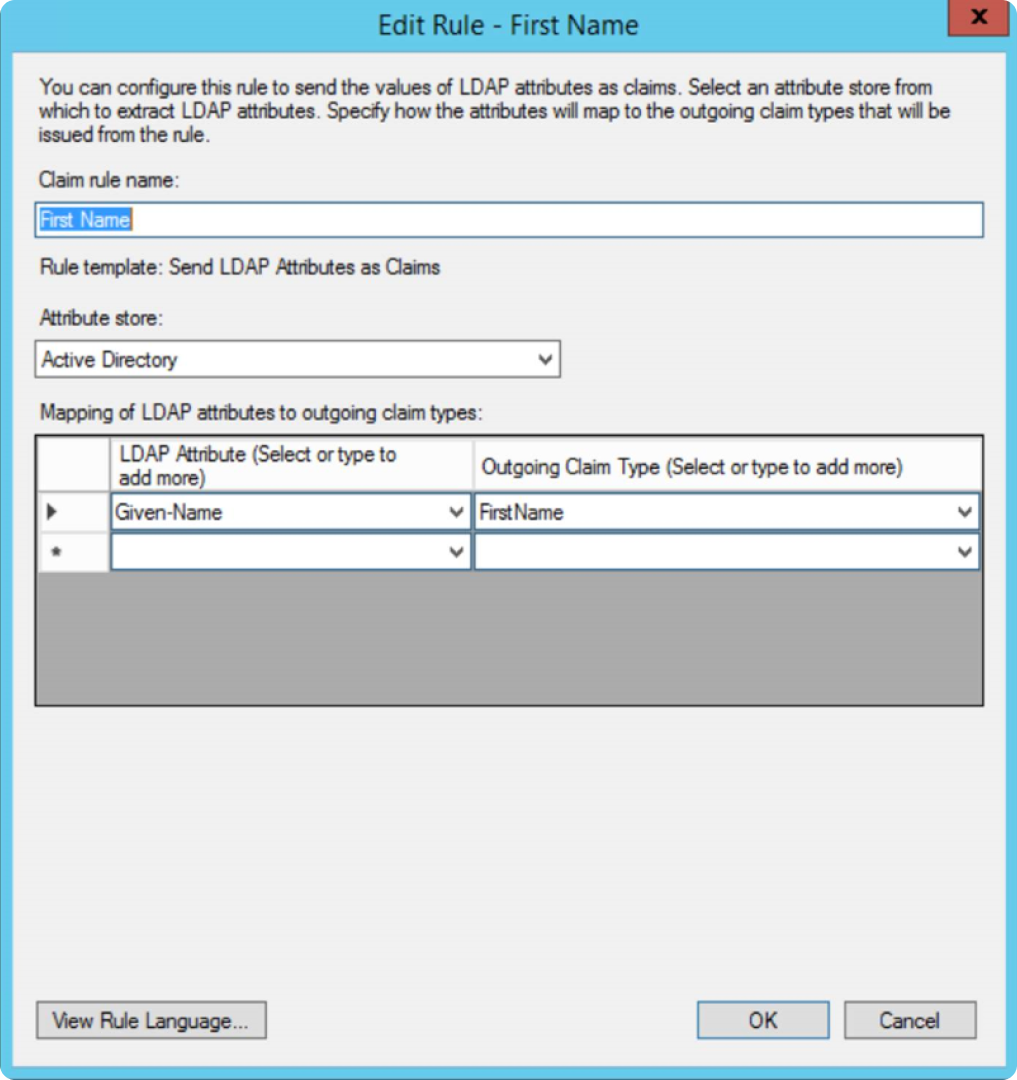
Krok 5
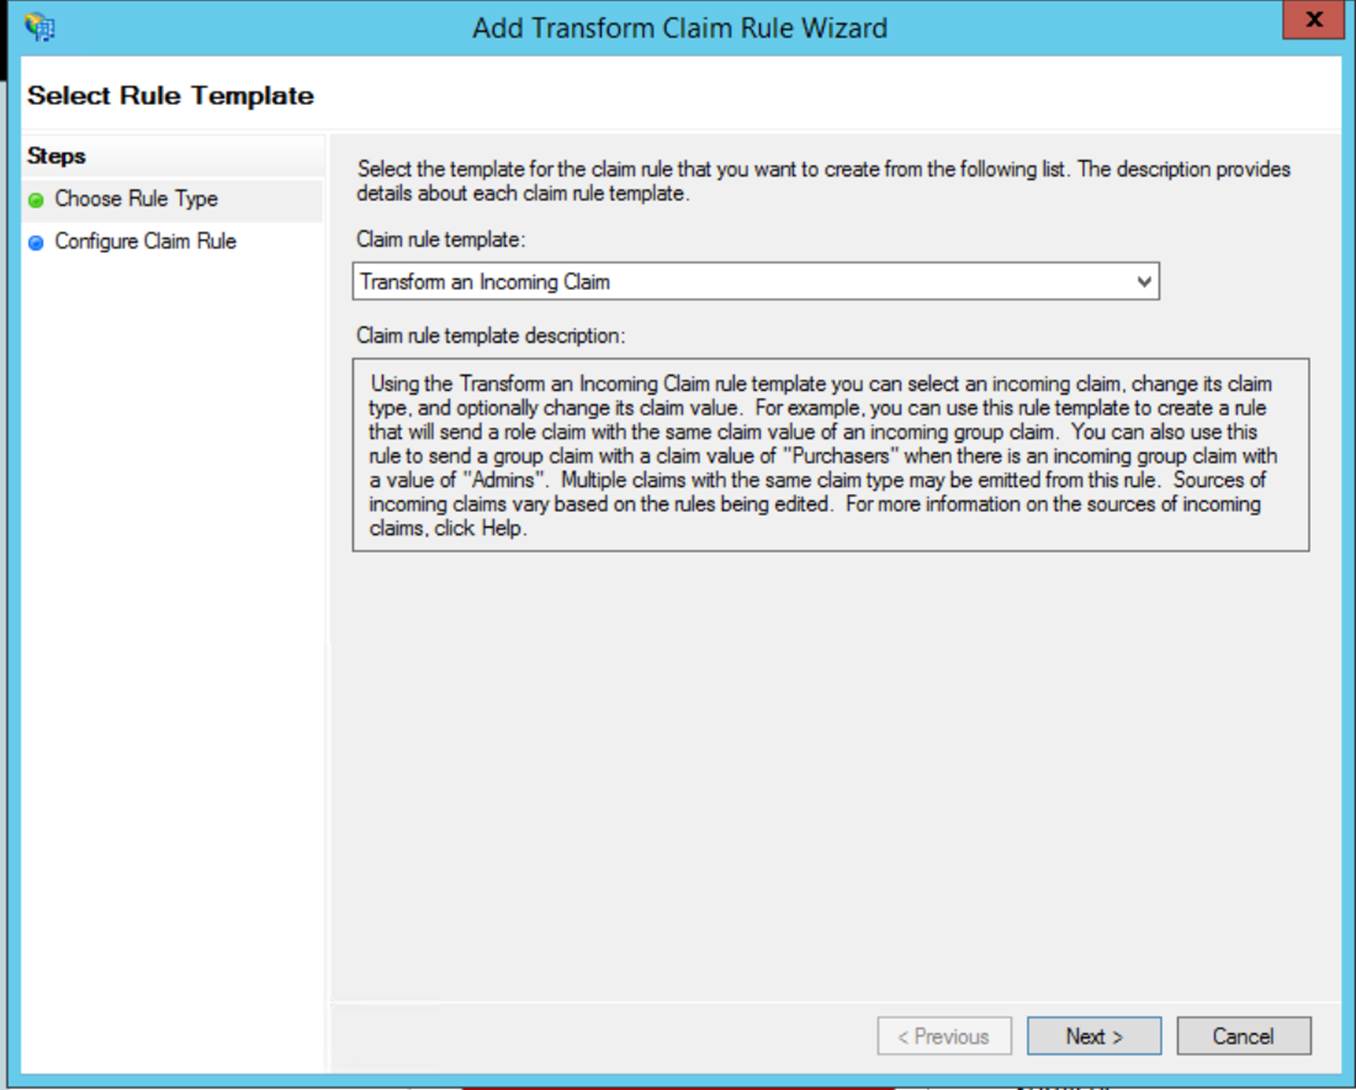
Następnie utwórz kolejną regułę, aby przekształcić przychodzące oświadczenie.
Zintegruj monday.com ze swoim dostawcą tożsamości (IDP)
https://support.monday.com/hc/en-us/articles/360000460605-SAML-Single-Sign-on
Uwaga: Obecnie nie można połączyć wielu dostawców tożsamości z jednym kontem monday.com. Można jednak połączyć wiele kont monday.com z jednym dostawcą tożsamości.