
Integracje lokalne: współdzielone konfiguracje połączeń
Kto może korzystać z tej funkcji
- dostępna w planach Pro i Enterprise
Zespoły korporacyjne korzystające z systemów lokalnych mogą teraz bezpieczniej i na większą skalę łączyć swoje narzędzia z monday. Współdzielone konfiguracje połączeń pozwalają administratorom centralnie utworzyć dane logowania do systemów lokalnych i nimi zarządzać, a następnie bezpiecznie udostępniać je użytkownikom i przepływom pracy - bez ujawniania poufnych informacji i konieczności konfigurowania dostępu osobno dla każdego użytkownika.
Współdzielone konfiguracje połączeń wprowadzają model zarządzania przez administratorów. Ułatwia on nadzorowanie integracji lokalnych, przyspiesza ich wdrażanie i zwiększa bezpieczeństwo podczas korzystania z nich na dużą skalę.
Najważniejsze funkcje
Zarządzanie danymi logowania tylko przez administratorów
Tylko administratorzy mogą tworzyć, edytować i usuwać konfiguracje połączeń lokalnych.
Wielokrotnego użytku współdzielone konfiguracje
Z tego samego profilu lokalnego może korzystać wielu użytkowników i zespołów na koncie.
Kontrolowany dostęp
Administratorzy mogą określić, którzy użytkownicy lub zespoły mogą korzystać z każdej współdzielonej konfiguracji.
Bezpieczeństwo w standardzie
Dane logowania nigdy nie są widoczne dla użytkowników końcowych. Są szyfrowane zgodnie ze standardami zgodności monday.
Tworzenie profilu
Przejdź do sekcji Administracja (Administration), a następnie kliknij kartę Połączenia (Connections) na pasku bocznym po lewej stronie. Kliknij kartę Profile lokalne (On-premise profiles), a następnie + Nowy profil (+ New profile): 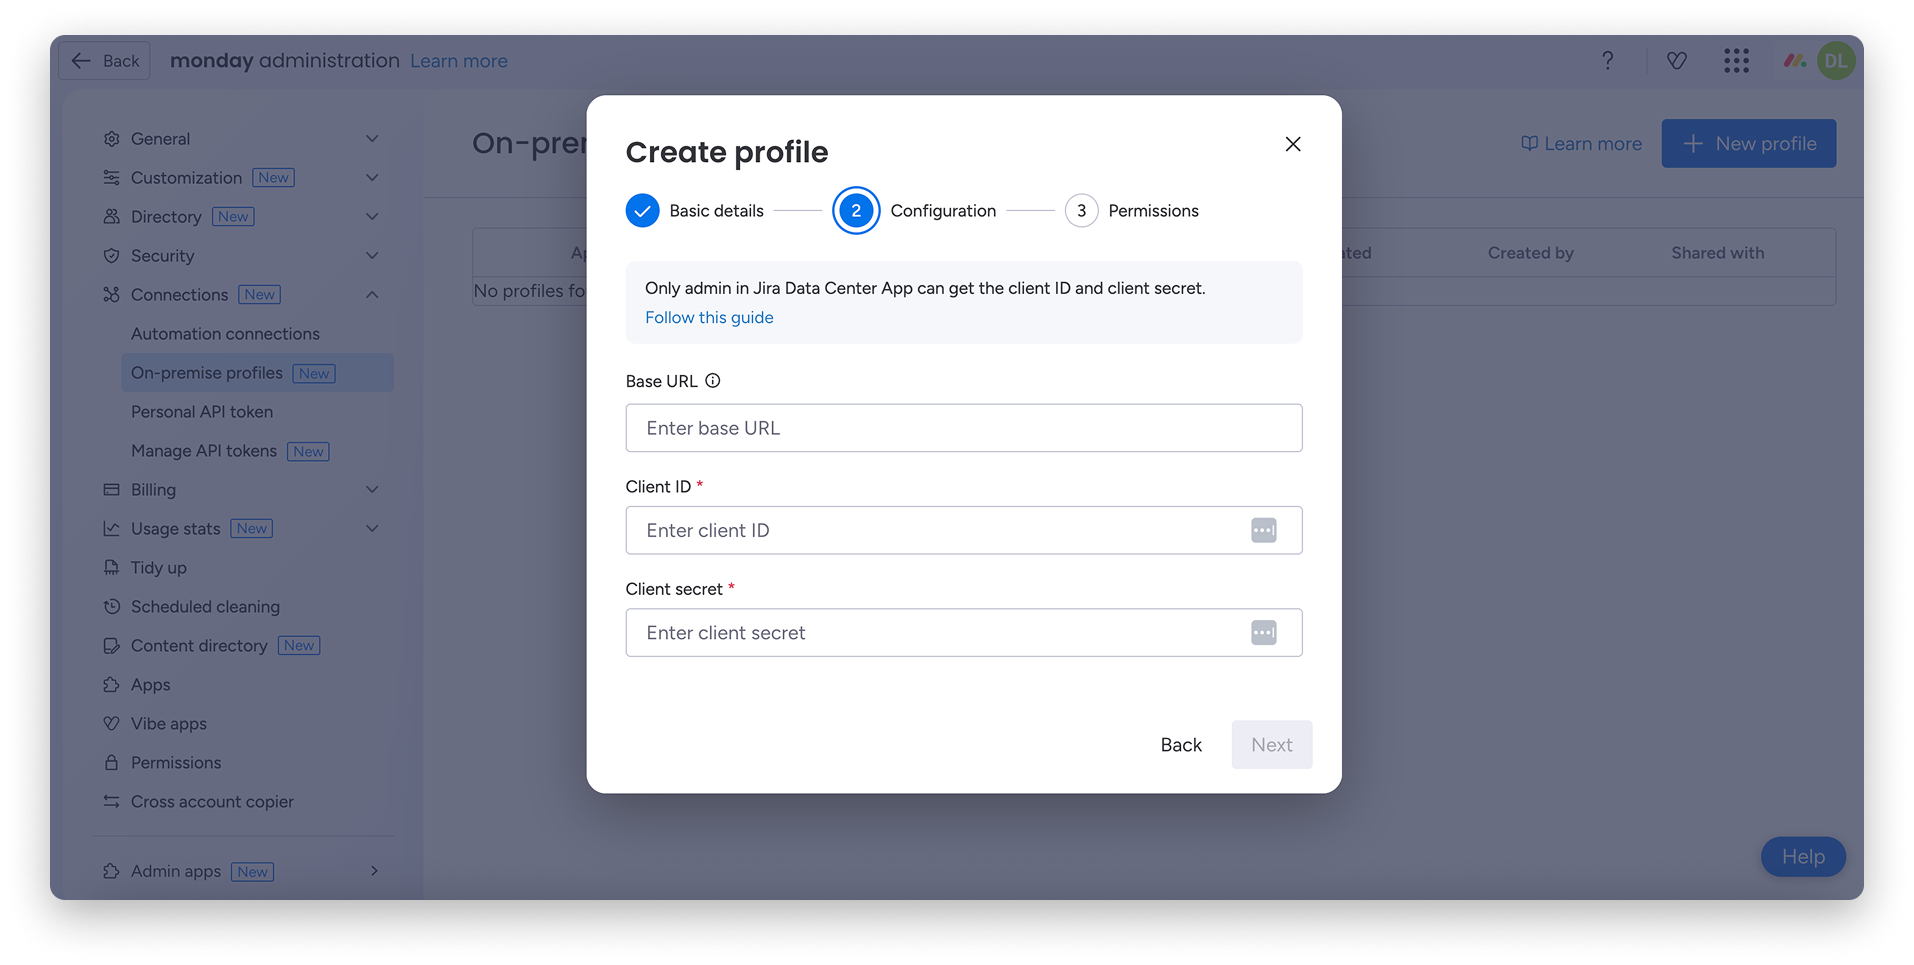
Wypełnij odpowiednie informacje i zapisz profil.
Po utworzeniu profilu możesz go edytować lub usunąć. W tym celu kliknij menu z trzema kropkami po lewej stronie danego profilu: 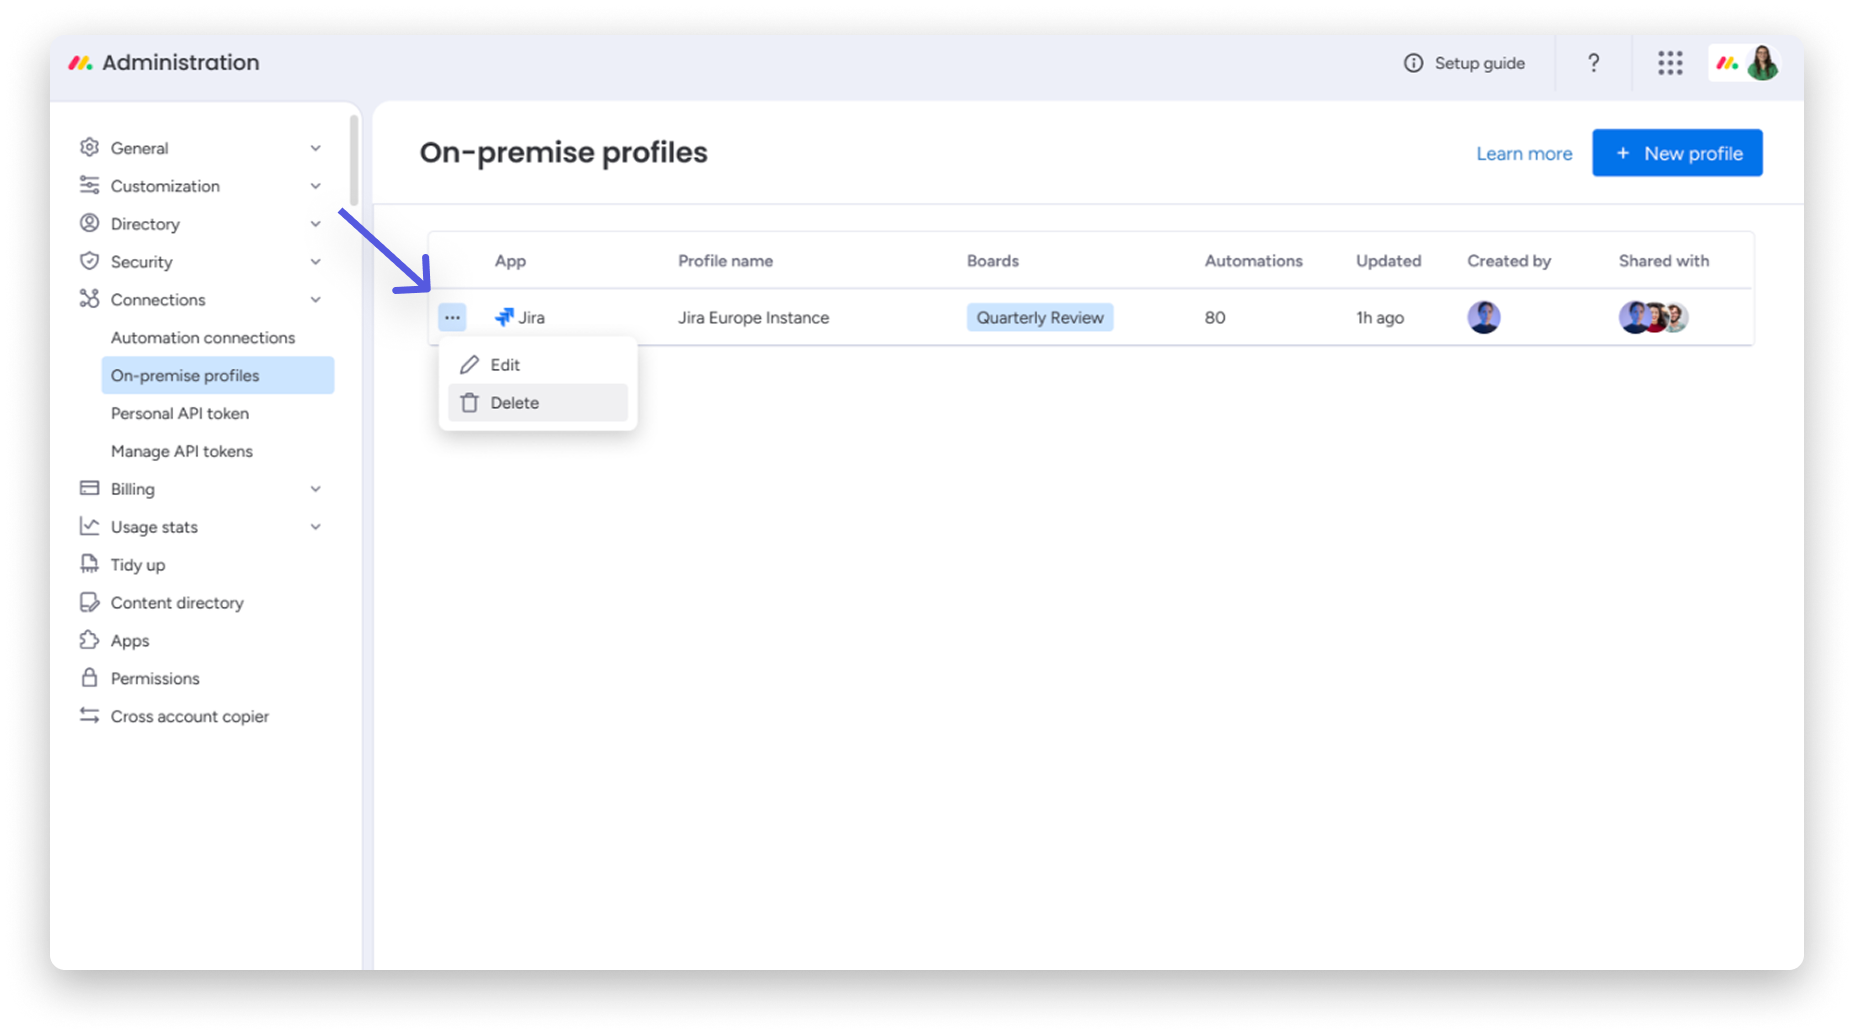
Po skonfigurowaniu profili lokalnych osoby na koncie, którym administrator przyznał do nich dostęp, mogą wybierać profile z listy podczas konfigurowania integracji lokalnej.
Na przykład podczas konfigurowania połączenia między monday.com a Jira Data Center w Kreatorze przepływów pracy (Workflow Builder): 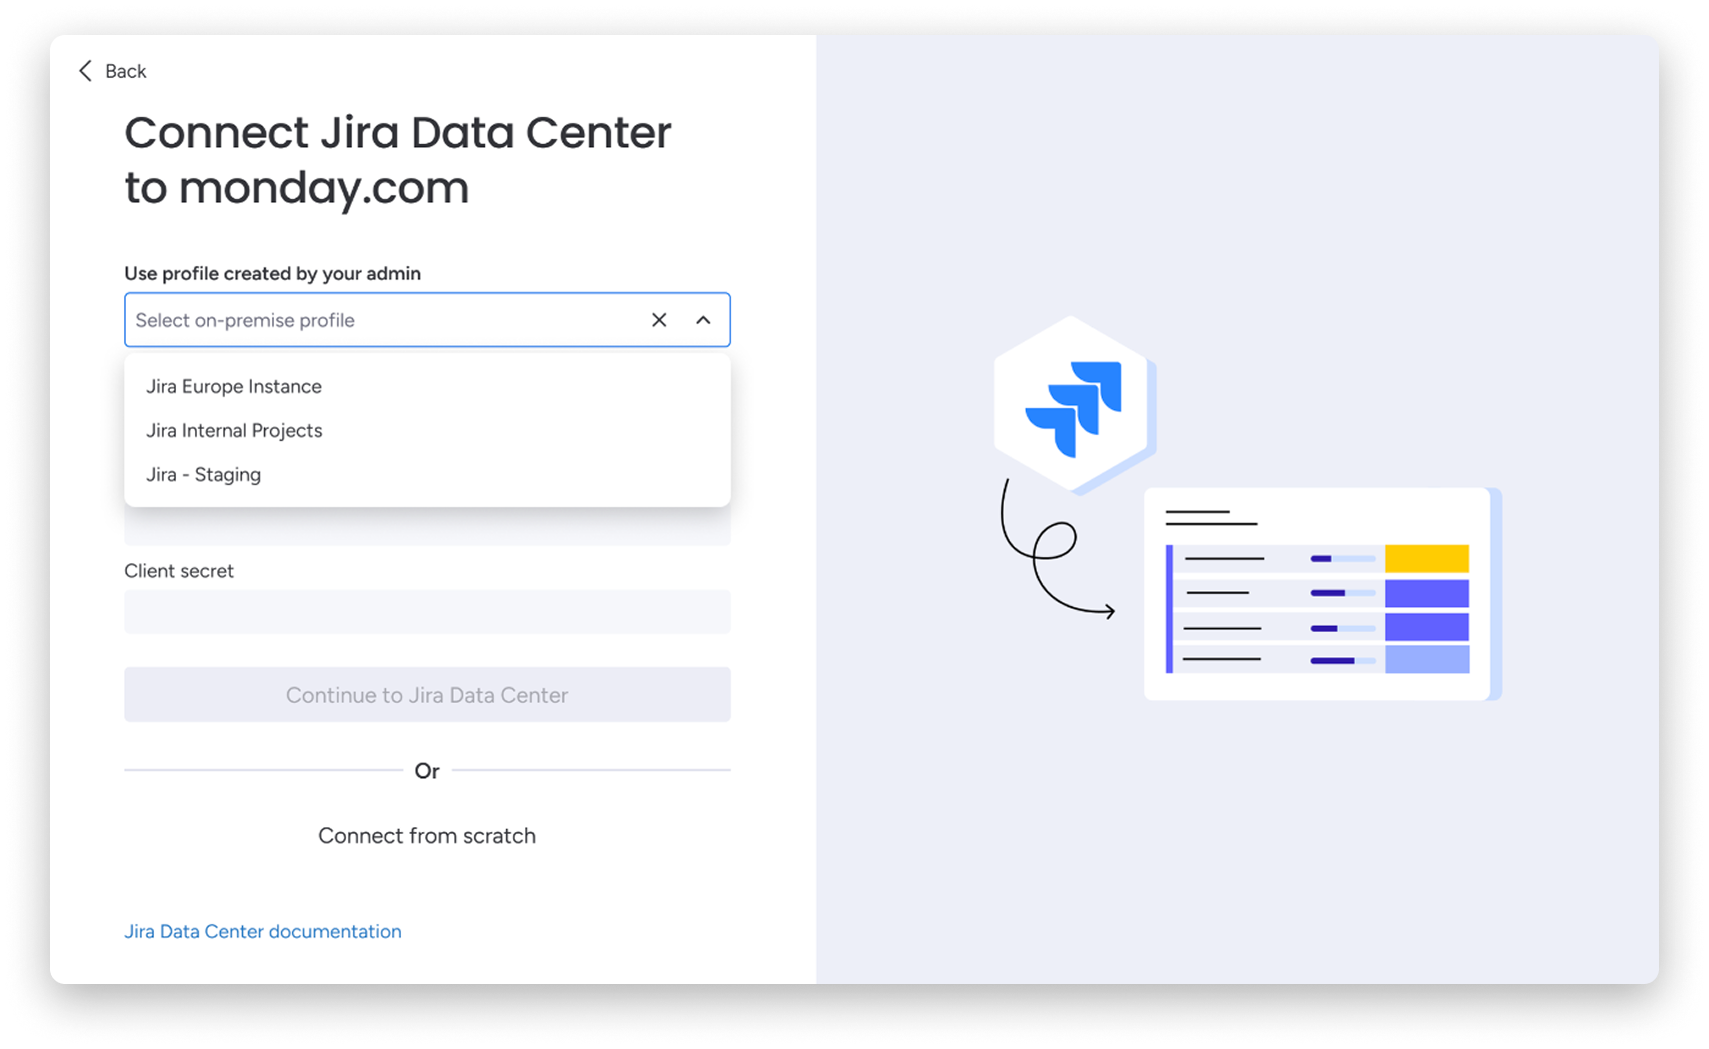
Znane ograniczenia
W obecnej wersji obowiązują następujące ograniczenia:
- Na tym etapie obsługiwane są tylko integracje lokalne
- Jeśli administrator odbierze użytkownikowi dostęp do współdzielonych danych logowania, istniejące połączenia utworzone przez tego użytkownika pozostaną aktywne
- Aby całkowicie odebrać dostęp, administrator musi również usunąć uprawnienia użytkownika do integracji w ustawieniach administratora
- Zarządzanie wygaśnięciem danych logowania nie jest jeszcze obsługiwane
- Obecnie nie ma dedykowanego dziennika audytu
Te obszary zostaną uwzględnione w przyszłych ulepszeniach.
Zgodność i bezpieczeństwo
Zgodność wsteczna
Istniejące integracje lokalne będą nadal działać bez zmian.
Bezpieczeństwo
Nie dodano nowych zewnętrznych punktów końcowych. Dane logowania pozostają szyfrowane i przechowywane zgodnie ze standardami zgodności monday.
Najczęściej zadawane pytania
Dlaczego to rozwiązanie lepiej sprawdza się u klientów korporacyjnych?
Środowiska korporacyjne wymagają centralnego zarządzania i nie mogą polegać na konfigurowaniu danych logowania osobno dla każdego użytkownika. Współdzielone konfiguracje połączeń pozwalają administratorom bezpiecznie zarządzać danymi logowania w jednym miejscu - bez udostępniania poufnych kluczy i konfigurowania dostępu dla każdego użytkownika z osobna.
Czy administratorzy mogą sprawdzić, kto korzysta z poszczególnych współdzielonych konfiguracji lokalnych?
Tak. Administratorzy mogą sprawdzić, którzy użytkownicy korzystają z poszczególnych współdzielonych danych logowania. Informacje te są dostępne na stronie Autopilot / Połączenia (Connections).
Czy automatyzacje przestaną działać po odebraniu dostępu użytkownikowi?
Nie. Istniejące połączenia będą nadal działać. Automatyzacje zostaną wstrzymane tylko wtedy, gdy administrator usunie również uprawnienia użytkownika do integracji. Użytkownik nie będzie wtedy mógł ponownie połączyć aplikacji z integracją.
Czy to rozwiązanie zmniejsza ryzyko ujawnienia danych logowania?
Tak. Tylko administratorzy mogą tworzyć dane logowania do systemów lokalnych i nimi zarządzać. Użytkownicy końcowi nie widzą poufnych informacji ani nie muszą ich obsługiwać, co znacznie ogranicza ryzyko związane z bezpieczeństwem i zgodnością.