
Niestandardowy SAML 2.0
Jeśli nie czytałeś jeszcze naszego pierwszego artykułu o SAML, przed przeczytaniem tego artykułu zalecamy zapoznać się z nim tutaj.
Obecnie współpracujemy z czterema głównymi dostawcami SAML: OKTA, OneLogin, Azure AD i Oracle. Możesz jednak skonfigurować niestandardowy SAML 2.0 z wybranym dostawcą. Oto jak to zrobić!
Pobieranie danych
Masz dwie możliwości pobrania danych potrzebnych do skonfigurowania niestandardowego logowania jednokrotnego SAML (SSO).
- Metadane SP (monday.com):
Metadane monday.com znajdziesz pod tym adresem:
https://<YOUR_DOMAIN>.monday.com/saml/saml_metadata
Uwaga: Plik z metadanymi jest dostępny tylko dla administratorów konta monday.com.
- Adres URL usługi Assertion Consumer Service
Adres URL, na który wysyłane są dane logowania SSO - https://
Entity ID - https://<YOUR_DOMAIN>.monday.com/saml/saml_callback
Atrybuty, które należy uwzględnić w odpowiedzi IDP
- NameID (wymagane)
<saml:Subject>
<saml:NameID Format="urn:oasis:names:tc:SAML:2.0:nameid-format:persistent"
NameQualifier="YOURDOMAIN.monday.com" SPNameQualifier="https://monday.com">Your
Unique Identifier</saml:NameID>
</saml:Subject>
<saml:Subject>
<saml:NameID Format="urn:oasis:names:tc:SAML:2.0:nameid-format:emailAddress"
NameQualifier="YOURDOMAIN.monday.com" SPNameQualifier="https://monday.com">Your
Unique Identifier</saml:NameID>
</saml:Subject>
- Atrybut adresu e-mail (wymagany)
<saml:Attribute Name="Email"
NameFormat="urn:oasis:names:tc:SAML:2.0:attrname-format:unspecified">
<saml:AttributeValue xsi:type="xs:anyType">testuser@youremail.com
</saml:AttributeValue>
</saml:Attribute>
- Atrybut imienia (wymagany)
<saml:Attribute Name="FirstName"
NameFormat="urn:oasis:names:tc:SAML:2.0:attrname-format:unspecified">
<saml:AttributeValue xsi:type="xs:anyType">FirstName
</saml:AttributeValue>
</saml:Attribute>
- Atrybut nazwiska (wymagany)
<saml:Attribute Name="LastName"
NameFormat="urn:oasis:names:tc:SAML:2.0:attrname-format:unspecified">
<saml:AttributeValue xsi:type="xs:anyType">LastName
</saml:AttributeValue>
</saml:Attribute>
Certyfikaty
monday.com wymaga, aby odpowiedź SAML była podpisana. Musisz wkleić prawidłowy certyfikat X.509.pem, aby zweryfikować swoją tożsamość. To inny certyfikat niż certyfikat SSL.
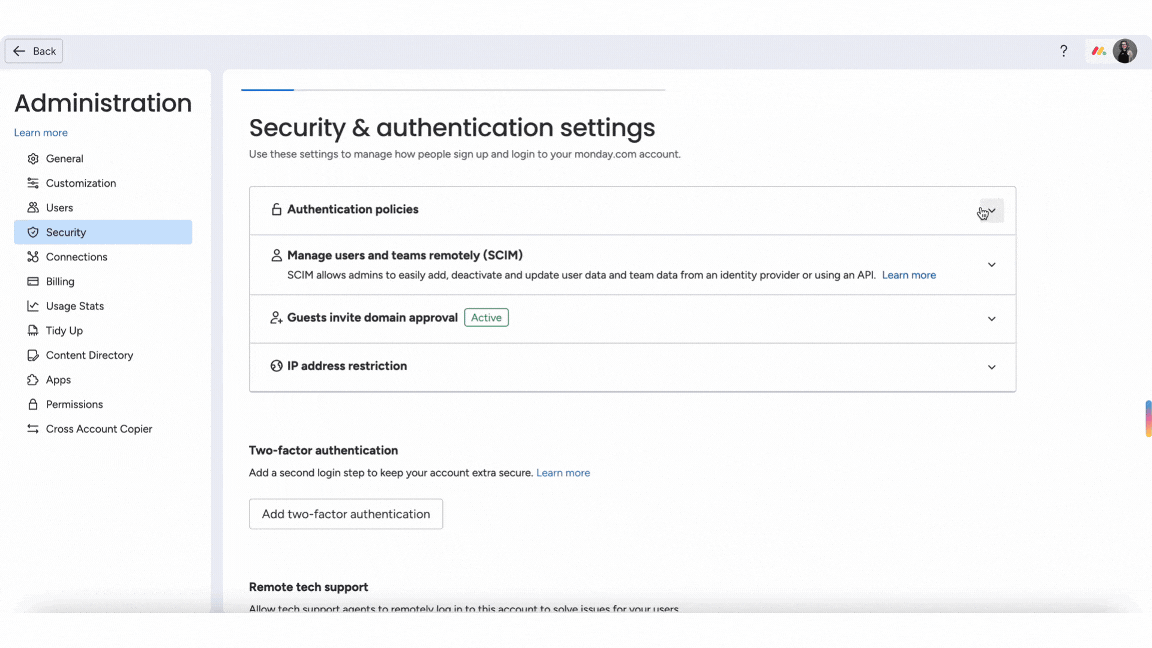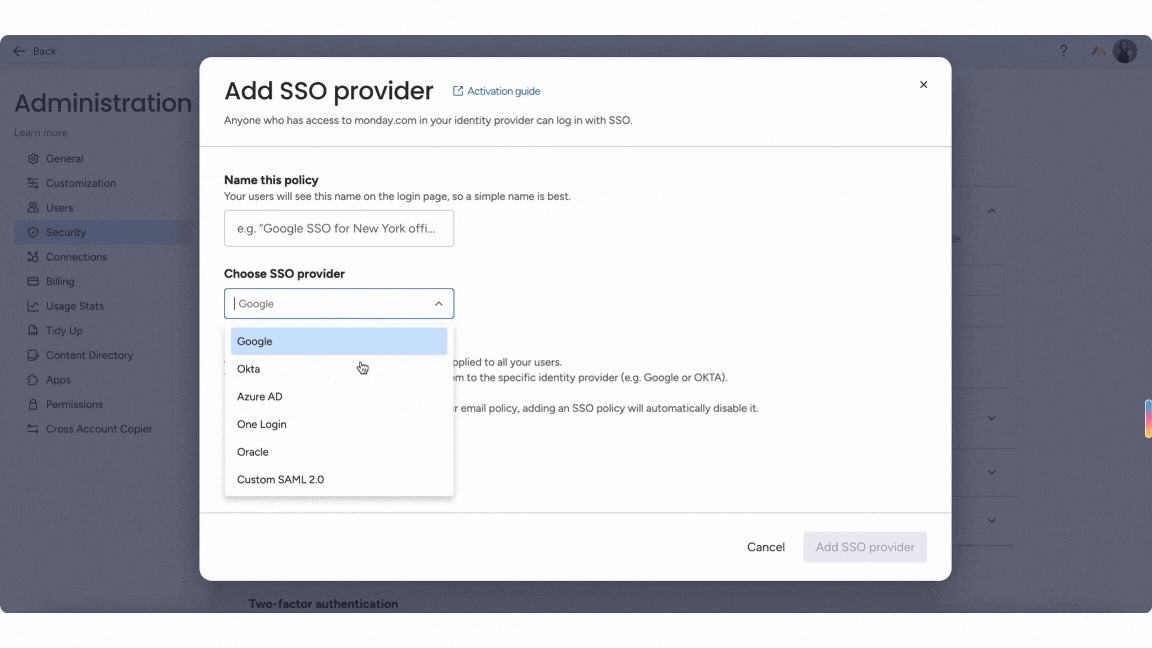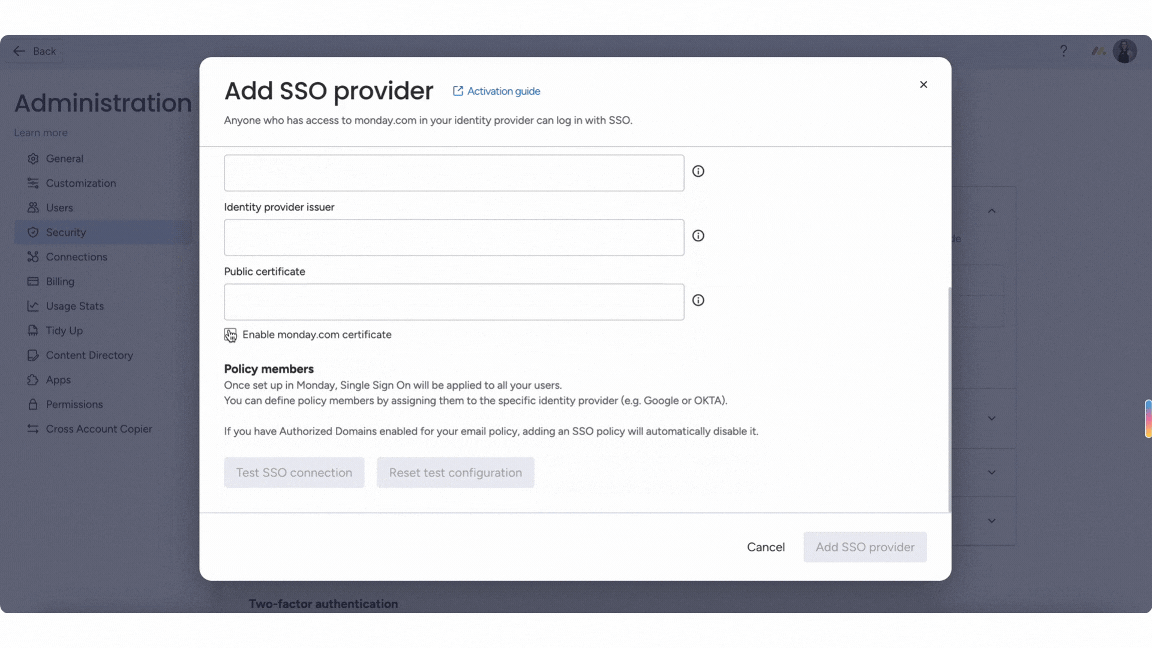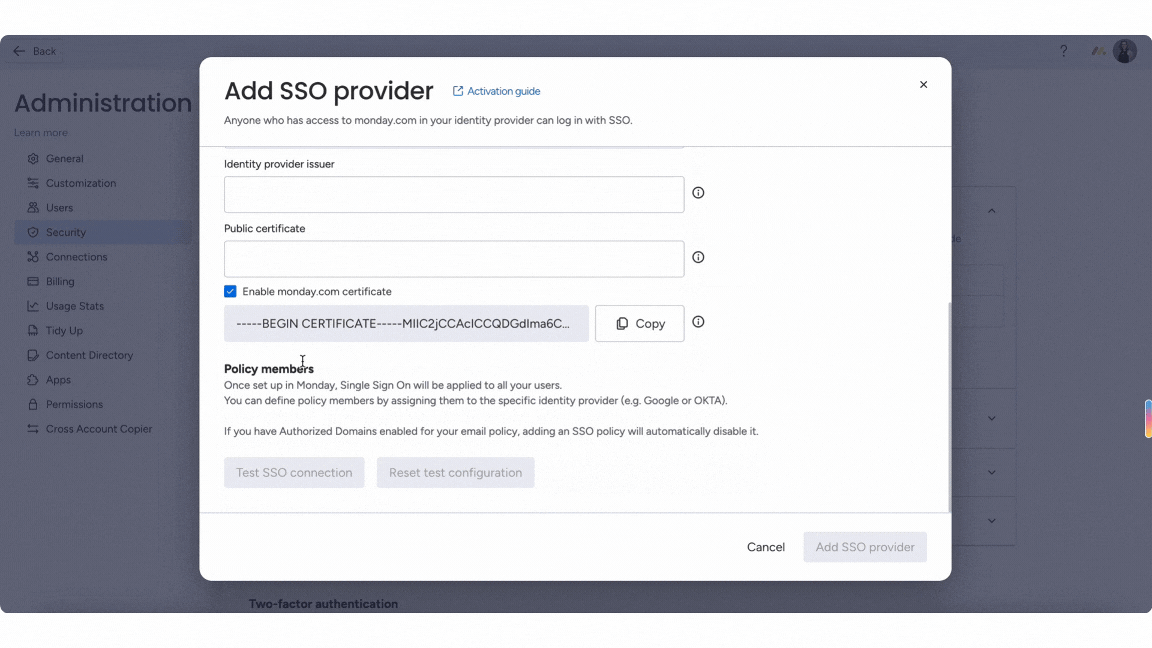
Podczas konfigurowania ustawień SAML zobaczysz pole wyboru „Włącz certyfikat monday (Enable Monday Certificate)”. Ta opcja służy do szyfrowania asercji SAML wysyłanych z dostawcy tożsamości (IDP) do monday.com.
Aby ją włączyć, skopiuj certyfikat i wklej go w konsoli dostawcy SSO.
Uwaga: Obecnie nie można połączyć wielu dostawców tożsamości z jednym kontem monday.com. Można jednak połączyć wiele kont monday.com z jednym dostawcą tożsamości.