
API dziennika audytu
Korzystając z API dziennika audytu, administrator konta może pobierać zdarzenia z dziennika audytu, które mają miejsce na koncie monday.com. Monitorowanie wyświetlanych tu danych może pomóc chronić konto przed niepożądanym dostępem, badać podejrzane zachowania i zapewnić bezpieczne korzystanie z konta.
API dziennika audytu pozwala:
- Identyfikować potencjalne problemy z bezpieczeństwem lub próby niepożądanego dostępu
- Przesyłać dane o zdarzeniach z dziennika audytu do innej platformy audytowej, na przykład SIEM, w celu ich dalszej analizy
- Tworzyć niestandardowe aplikacje, które pomagają lepiej zrozumieć sposób korzystania z konta monday.com
Uwaga: Ta zaawansowana funkcja bezpieczeństwa jest dostępna w planie Enterprise i mogą z niej korzystać wyłącznie administratorzy konta.
Generowanie tokenu API
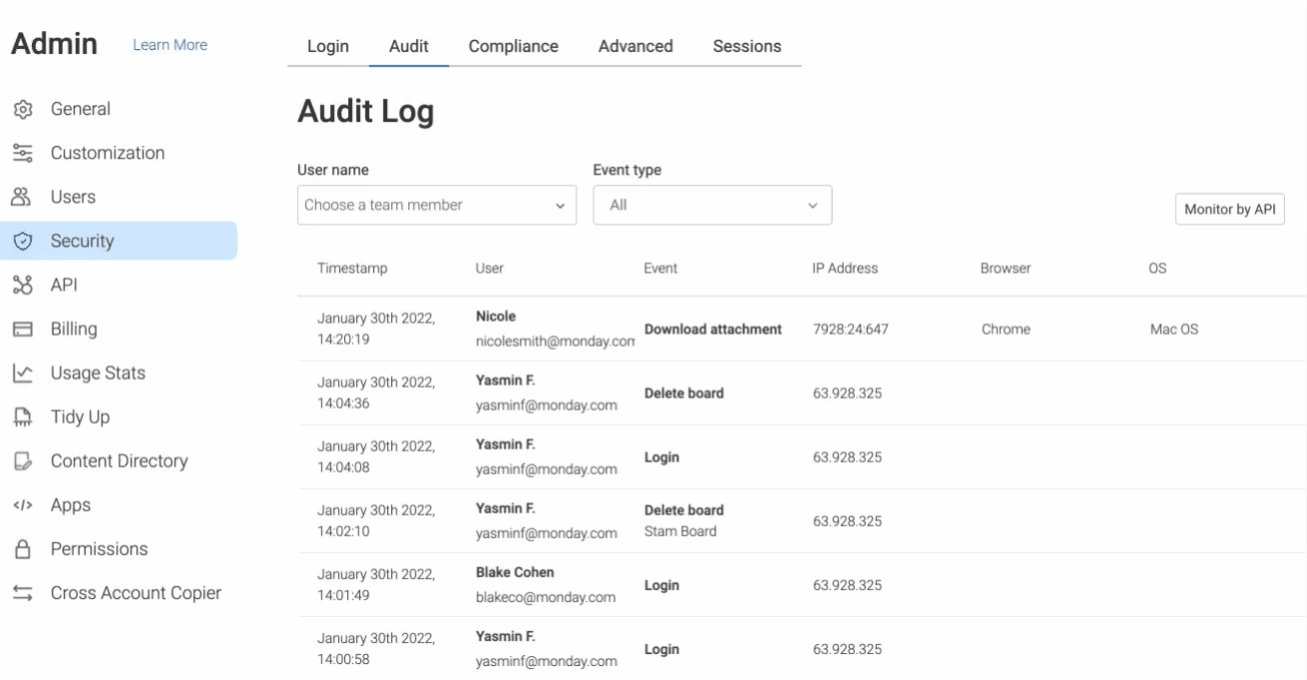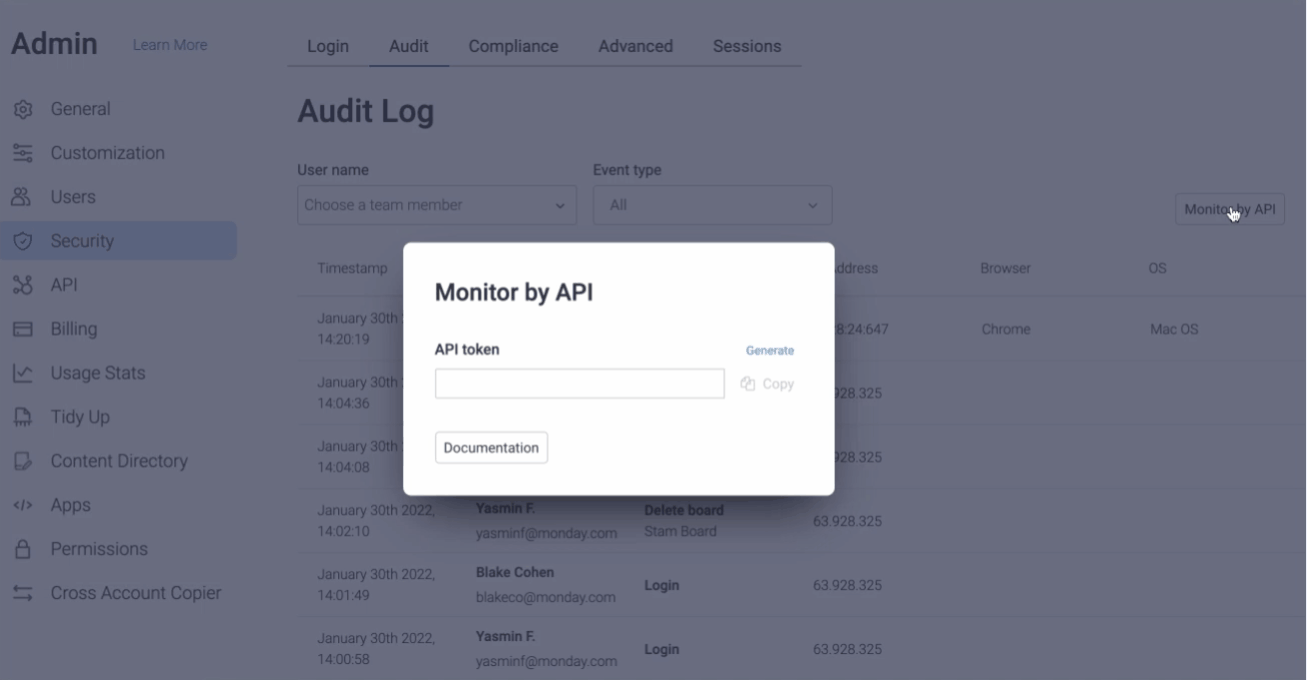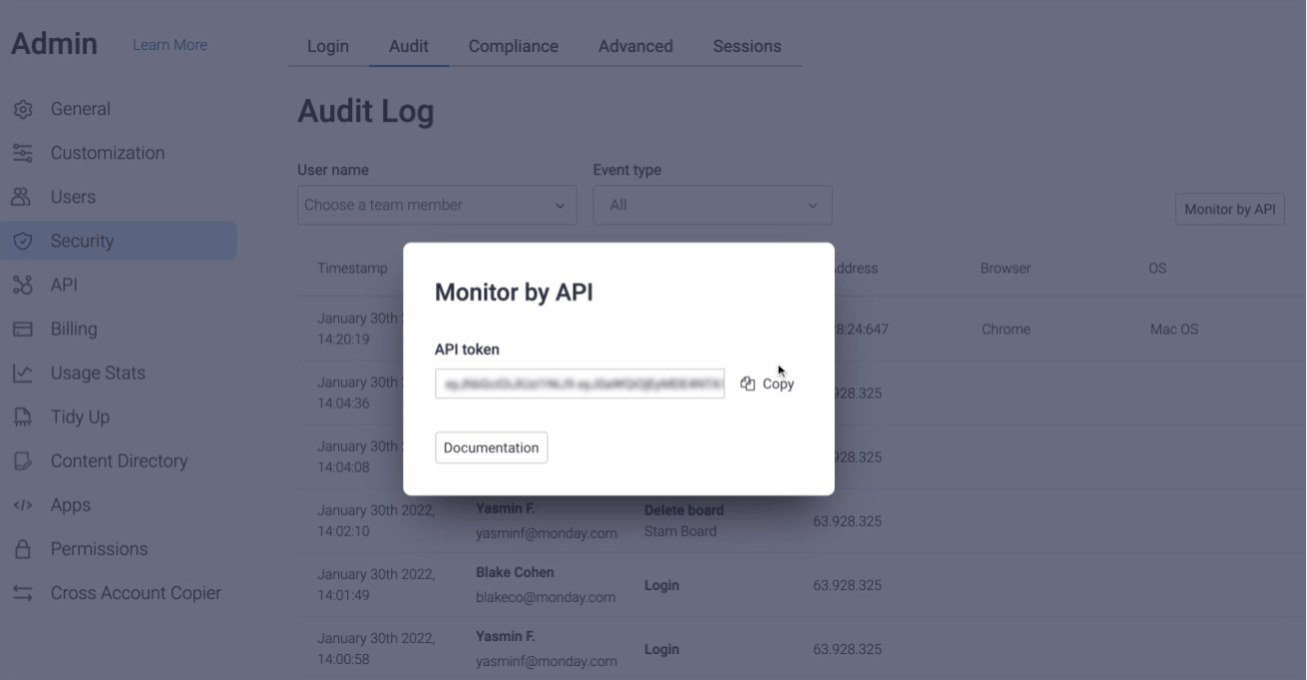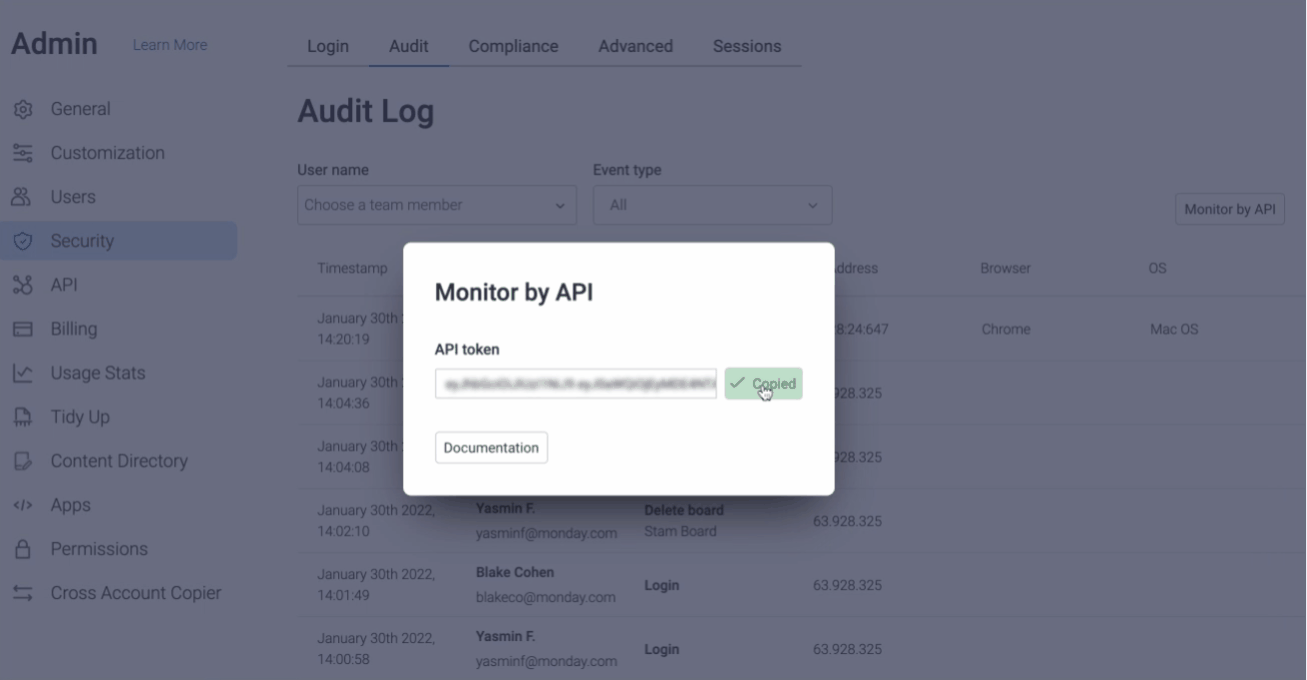
Aby wygenerować token API dziennika audytu, przejdź do sekcji administratora na swoim koncie, kliknij sekcję „Security”, a następnie kartę „Audit”. Wybierz przycisk „Monitor by API” i skopiuj token na komputer:
Jak korzystać z API
API dziennika audytu to REST API, które używa metody HTTP GET zarówno do wysyłania zapytań, jak i pobierania danych o zdarzeniach. Metody odpowiedzi zwracają również standardowe kody stanu HTTP, które informują o powodzeniu lub niepowodzeniu żądania.
Limit wynosi do 50 żądań na minutę.
Podstawowy adres URL
Podstawowy adres URL używany do wywoływania metod API dziennika audytu to https://
Uwaga: Zastąp
Token bearer
Dostęp do API dziennika audytu jest możliwy tylko za pomocą tokenu wygenerowanego przez administratora konta.
Jako administrator konta kliknij swoje zdjęcie profilowe w lewym dolnym rogu i wybierz „Admin”. Na karcie Security w sekcji administratora kliknij „audit”, a następnie „Monitor by API”.
Kliknij, aby wygenerować token, a następnie go skopiuj. Użyj tokenu w nagłówku autoryzacji jako tokenu typu bearer.
Nagłówek autoryzacji
Oto przykład nagłówka autoryzacji:
curl -g -X GET -H 'Authorization: Bearer eyJhbGciOiJIUzI1NiJ9.eyJ0aWQiOjQsInVpZCI6MywiaWFkIjoiMjAyMS0wOC0xMFQxNzowOTozNC40NjNaIiwicGVyIjocdadsc6YXBpIiwiYWN0aWQjk32rkjhduIjoibG9jYWwtcmVnaW9uIn0.RqPFKVGzxxUsqZ5V3hU-aAv4Kmkxyp39-L60DSG6mfw' 'https://myaccount.monday.com/audit-api/get-logs?page=1&per_page=20'
Filtrowanie API dziennika audytu
Do filtrowania danych w API dziennika audytu można użyć następujących atrybutów:
- user_id
- event
- ip_address
- start_time
- end_time (podaj format czasu)
Aby filtrować dane, dodaj filtry do zapytania jako parametry.
Oto przykład filtrowanego zapytania (pobiera dzienniki utworzone po „2021-08-24T17:03:00Z”):
curl -g -X GET -H 'Authorization: Bearer eyJhbGciOiJIUzI1NiJ9.eyJ0aWQiOjQsInVpZCI6MywiaWFkIjoiMjAyMS0wOC0xMFQxNzowOTozNC40NjNaIiwicGVyIjocdadsc6YXBpIiwiYWN0aWQjk32rkjhduIjoibG9jYWwtcmVnaW9uIn0.RqPFKVGzxxUsqZ5V3hU-aAv4Kmkxyp39-L60DSG6mfw' 'https://myaccount.monday.com/audit-api/get-logs?page=1&per_page=20&filters={"start_time":"2021-08-24T17:03:00Z"}'
Przykład
- Zapytanie:
curl -g -X GET -H 'Authorization: Bearer eyJhbGciOiJIUzI1NiJ9.eyJ0aWQiOjQsInVpZCI6MywiaWFkIjoiMjAyMS0wOC0xMFQxNzowOTozNC40NjNaIiwicGVyIjocdadsc6YXBpIiwiYWN0aWQjk32rkjhduIjoibG9jYWwtcmVnaW9uIn0.RqPFKVGzxxUsqZ5V3hU-aAv4Kmkxyp39-L60DSG6mfw' 'https://myaccount.monday.com/audit-api/get-logs?page=1&per_page=20&filters={"start_time":"2021-08-24T17:03:00Z","event":["download-attachment", “delete-board”]}'
- Zwrócone dane:
{
  data: [
    {
      "timestamp": "2021-08-24T17:18:39Z",
      "account_id": 739628,
      "user_id": 27,
      "event": "delete-board",
      "slug": "myaccount",
      "ip_address": "123.123",
      "user_agent": "user agent",
      "client_name": "Chrome",
      "client_version": "92.0.4515.160",
      "os_name": "Mac OS",
      "os_version": "10.0.0",
      "device_name": null,
      "device_type": "desktop",
      "activity_metadata":  {
        "board_name": "My projects"
      }
    }
  ],
  page: 1,
  per_page: 20,
  next_page: null
}
Kody stanu
Każde żądanie zwraca jeden z następujących kodów stanu:
- 200 – pobieranie dzienników audytu zakończyło się powodzeniem
- 400 – błąd po stronie klienta (np. nieprawidłowy filtr)
- 401 – brak autoryzacji (np. żądanie bez tokenu lub z nieprawidłowym tokenem)
- 429 – przekroczono limit żądań
- 500 – wewnętrzny błąd serwera
Opis zdarzeń w dzienniku audytu
Chcesz dowiedzieć się, co poszczególne zdarzenia w dzienniku audytu oznaczają dla Twojego konta? Zajrzyj na poniższą tablicę, aby poznać więcej informacji o każdym z dostępnych zdarzeń w dzienniku audytu.