
Niestandardowe role dla uprawnień konta
Kto może korzystać z tej funkcji
- administratorzy
- Dostępna w planie Enterprise
Niestandardowe role pozwalają administratorom konta w planie Enterprise tworzyć role na poziomie konta, które odpowiadają obowiązkom członków zespołu. Każda rola bazuje na istniejącym typie użytkownika. Możesz dostosować ją, wybierając konkretne uprawnienia, które ułatwiają skuteczne zarządzanie kontem.
Znajdź niestandardowe role
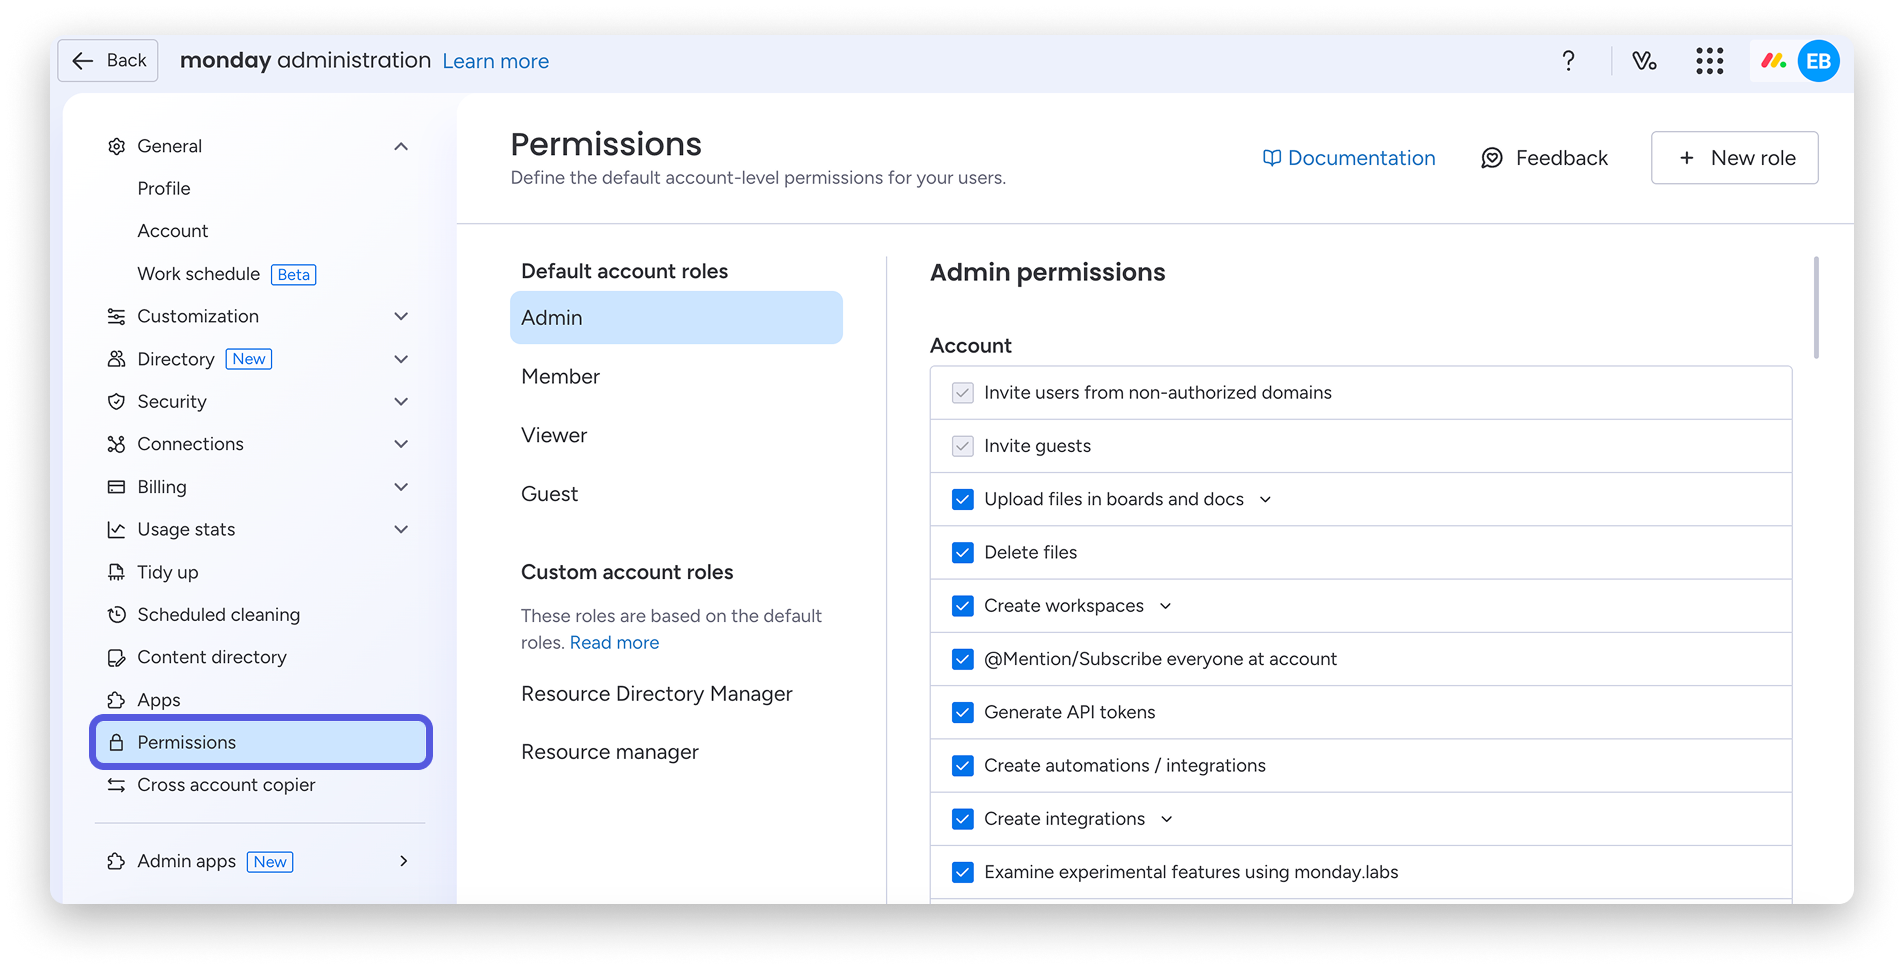
Funkcja niestandardowych ról jest częścią większej sekcji uprawnień konta. Aby znaleźć niestandardowe role, kliknij swoje zdjęcie profilowe w prawym górnym rogu ekranu i wybierz Administracja (Administration). Następnie otwórz kartę Uprawnienia (Permissions).
Utwórz niestandardową rolę
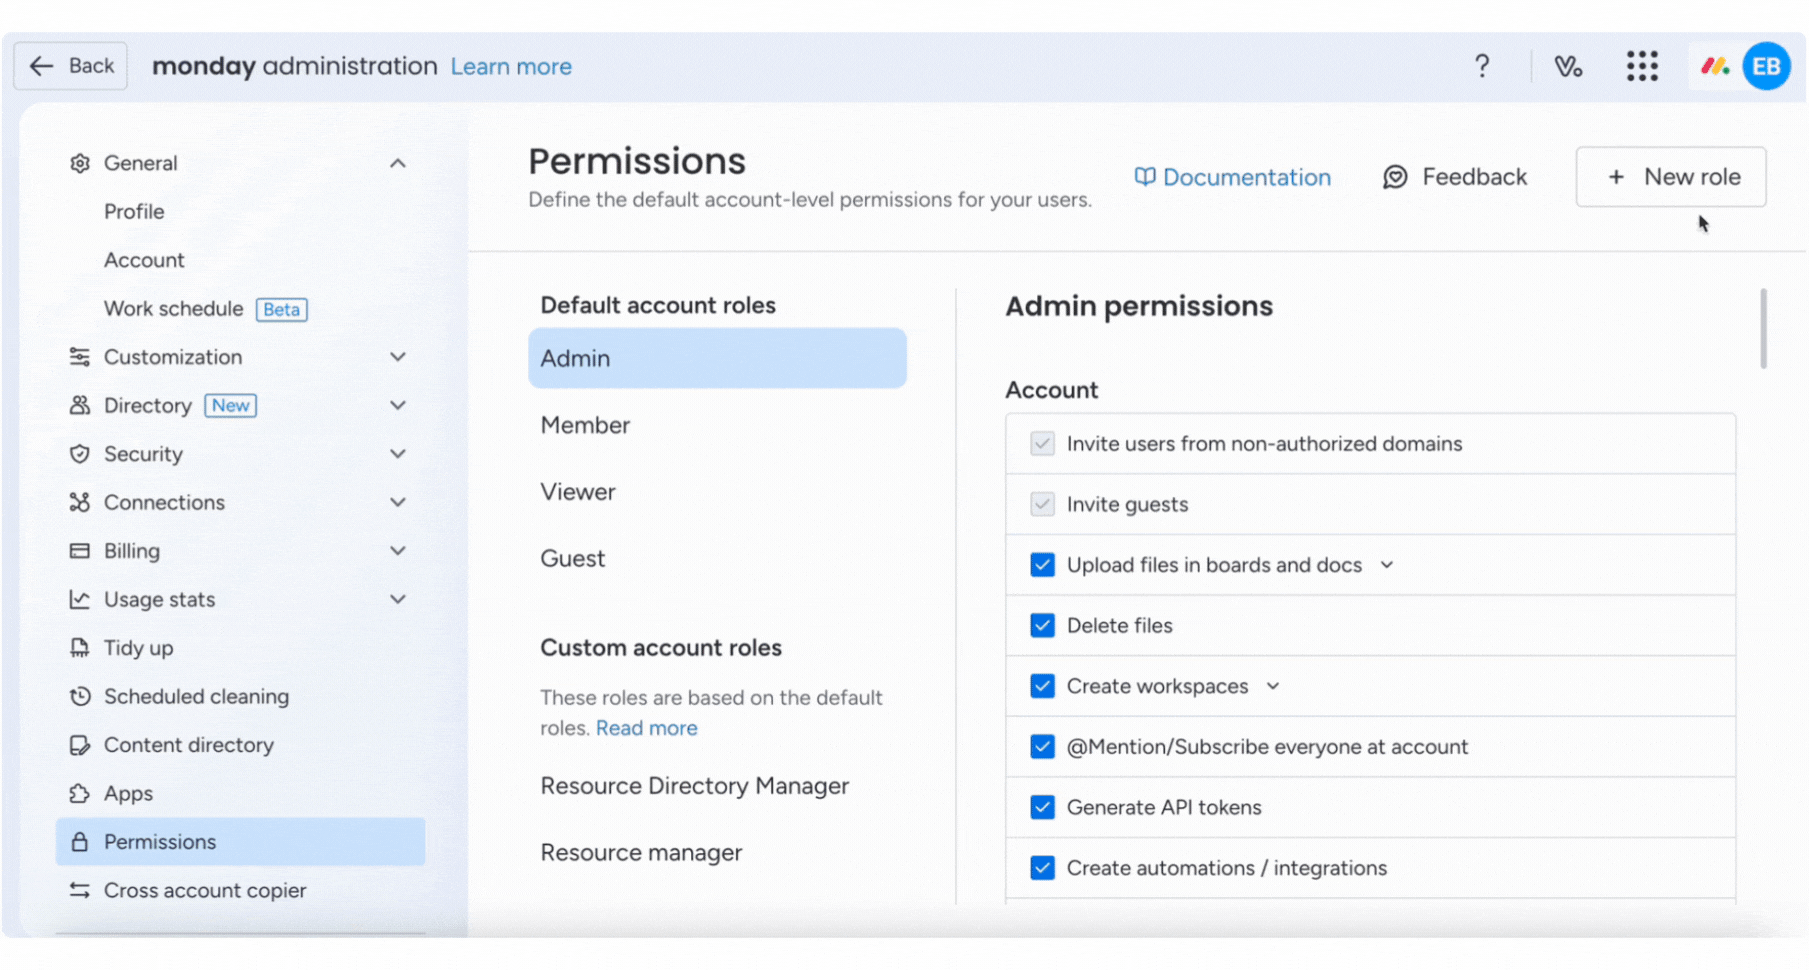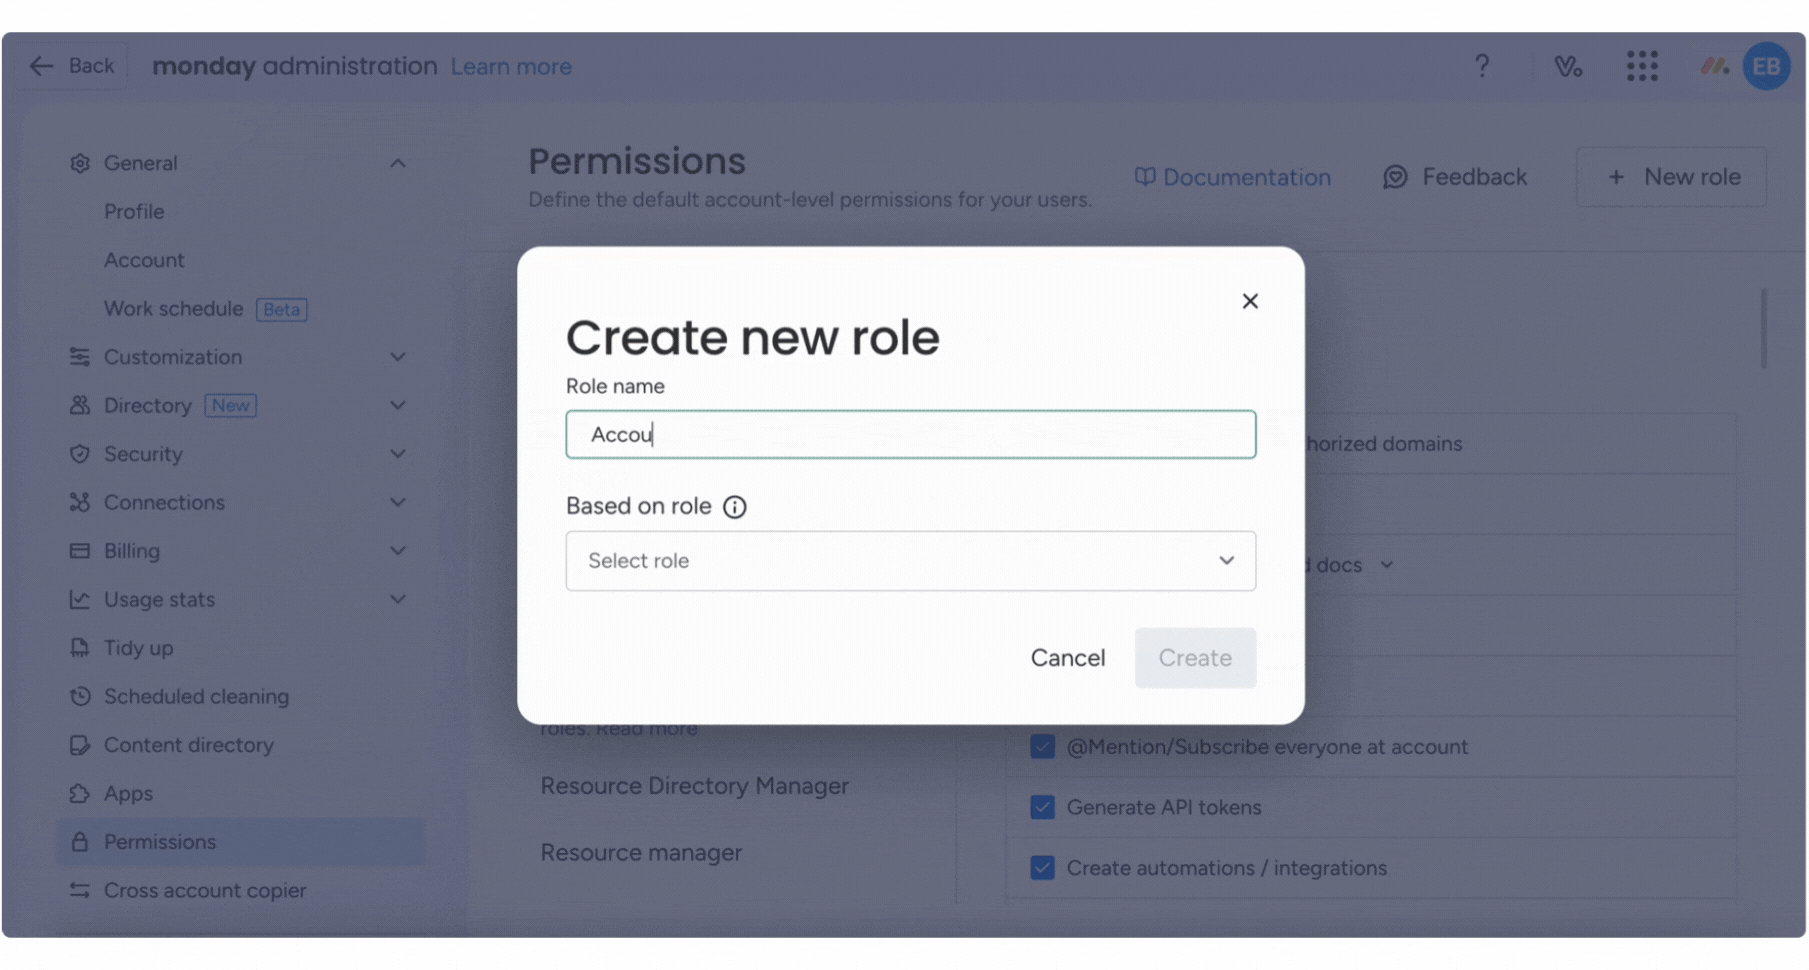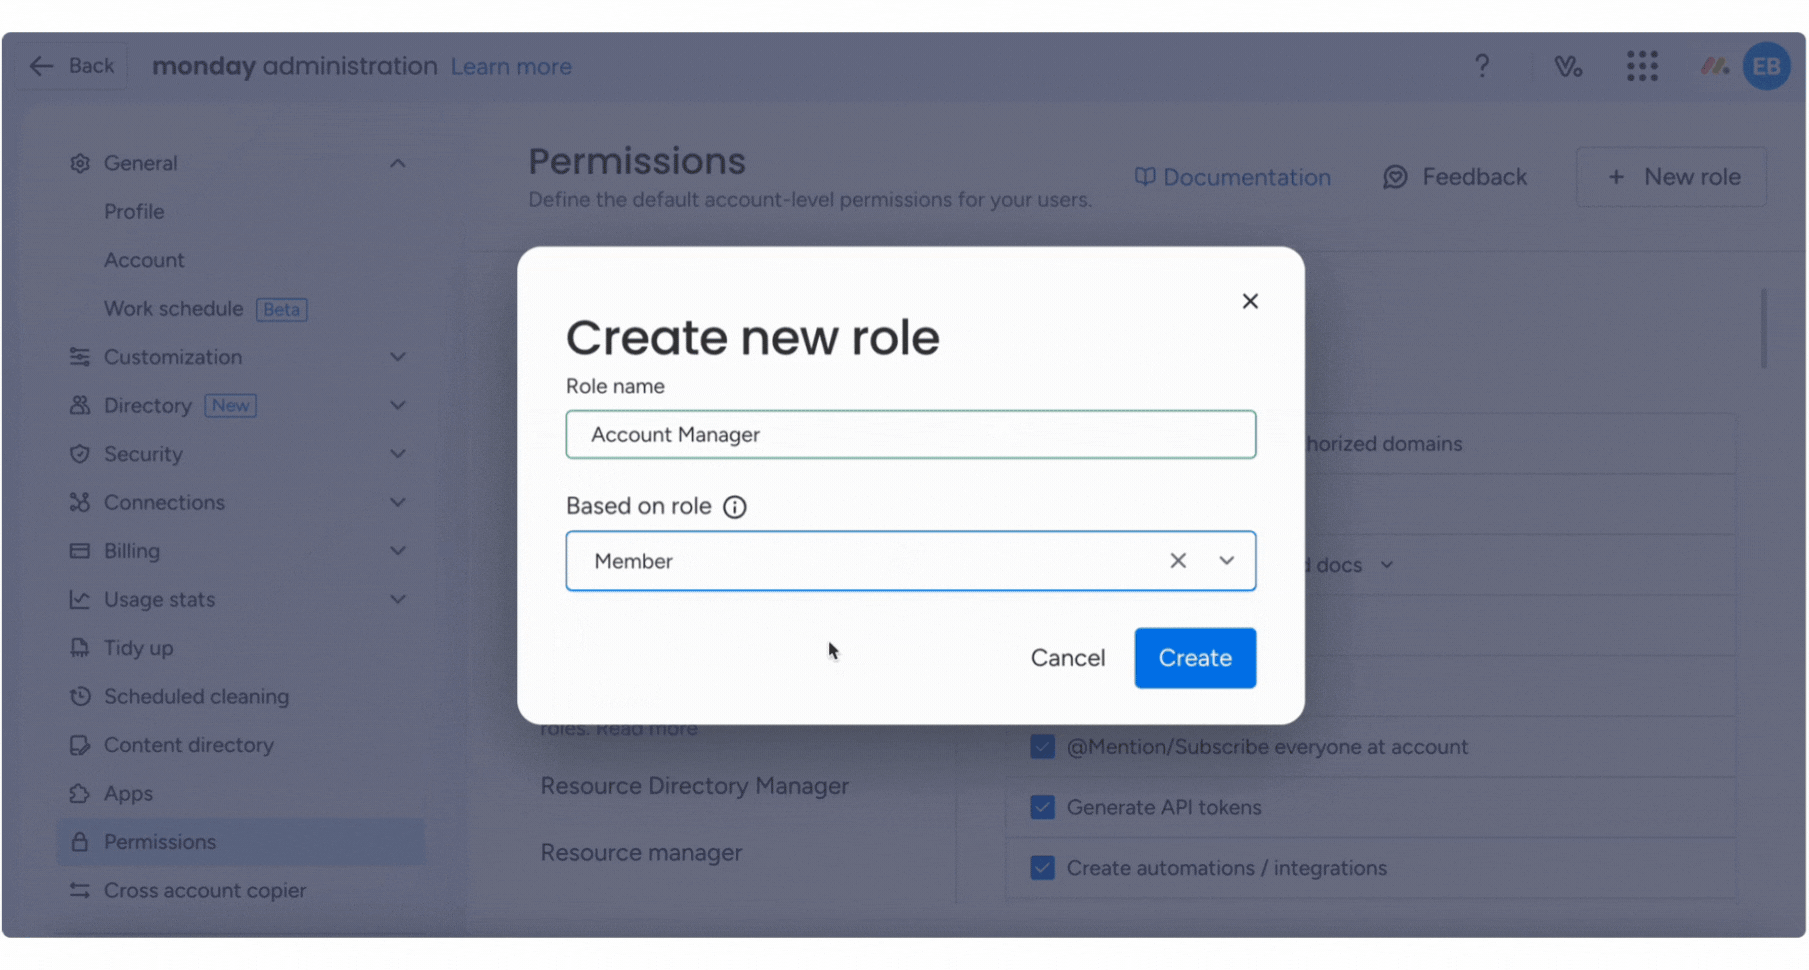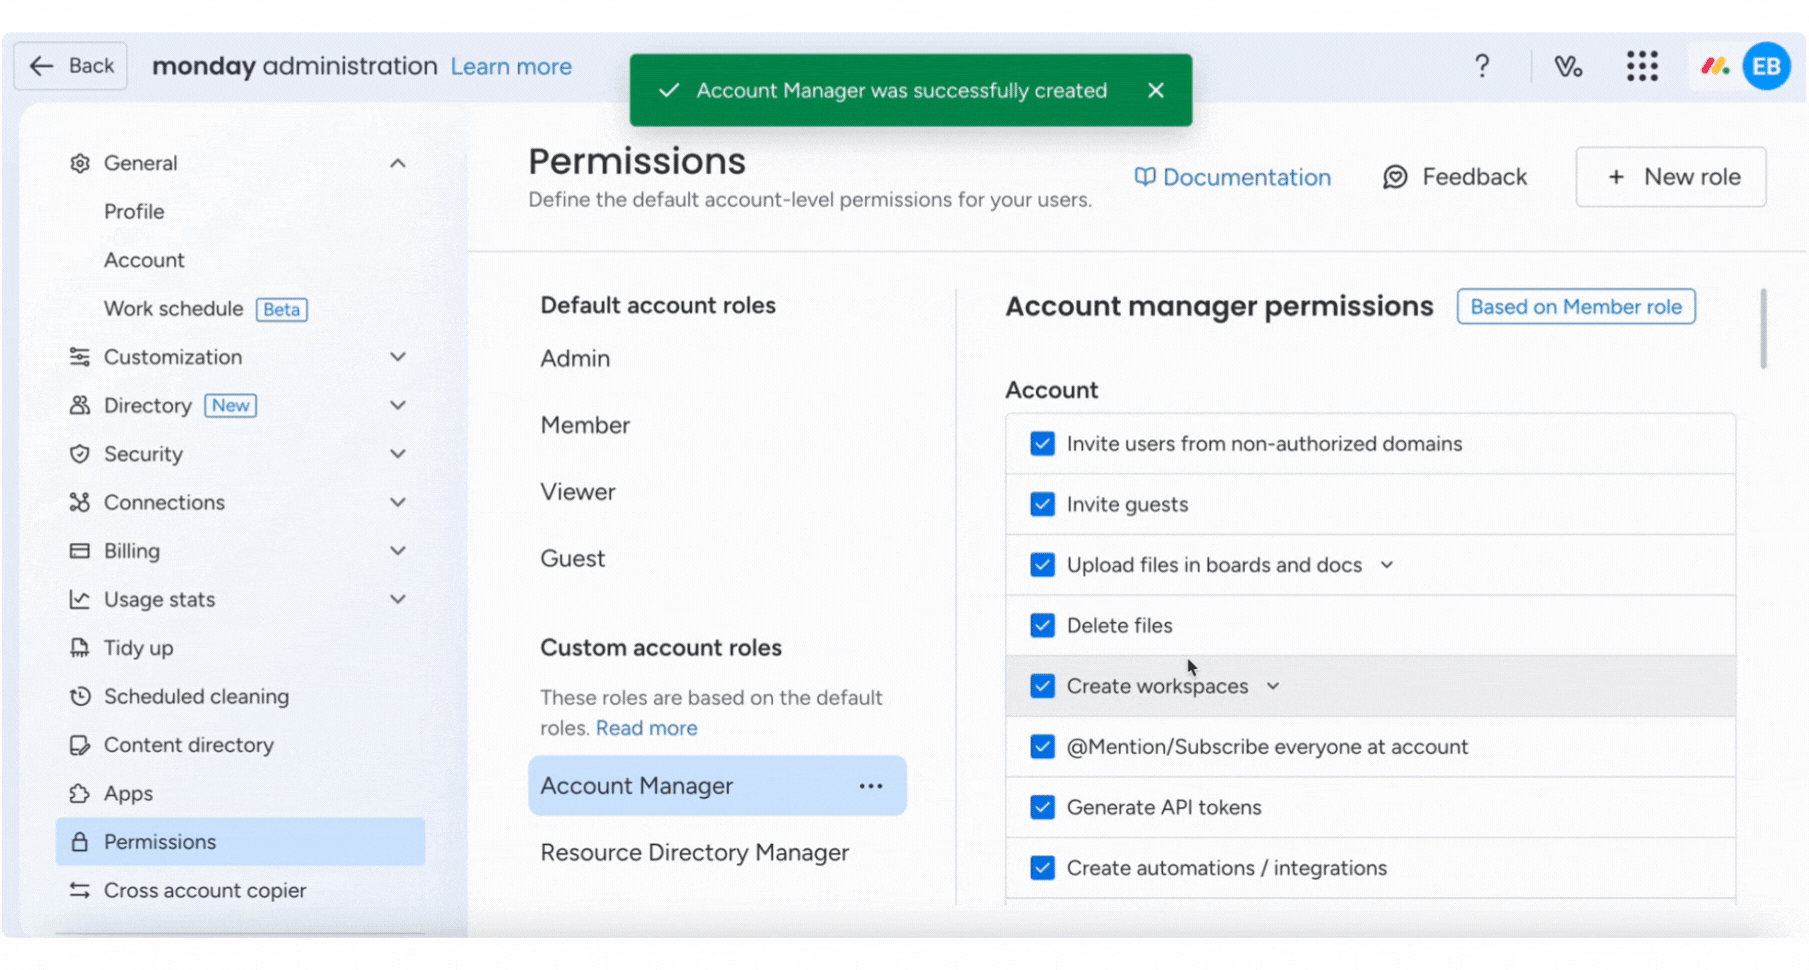
W sekcji Uprawnienia kliknij Nowa rola (New role) w prawym górnym rogu ekranu. Wpisz nazwę roli i wybierz bazowy typ użytkownika, którego uprawnienia ma ona dziedziczyć. Możesz wybrać dowolny typ z wyjątkiem administratora konta. Gdy wszystko będzie gotowe, kliknij Utwórz (Create). Na przykład jeśli oprzesz rolę na typie Gość (Guest), nowa rola odziedziczy wszystkie domyślne uprawnienia gościa, takie jak dostęp tylko do tablic udostępnianych.
Ustaw uprawnienia dla niestandardowej roli
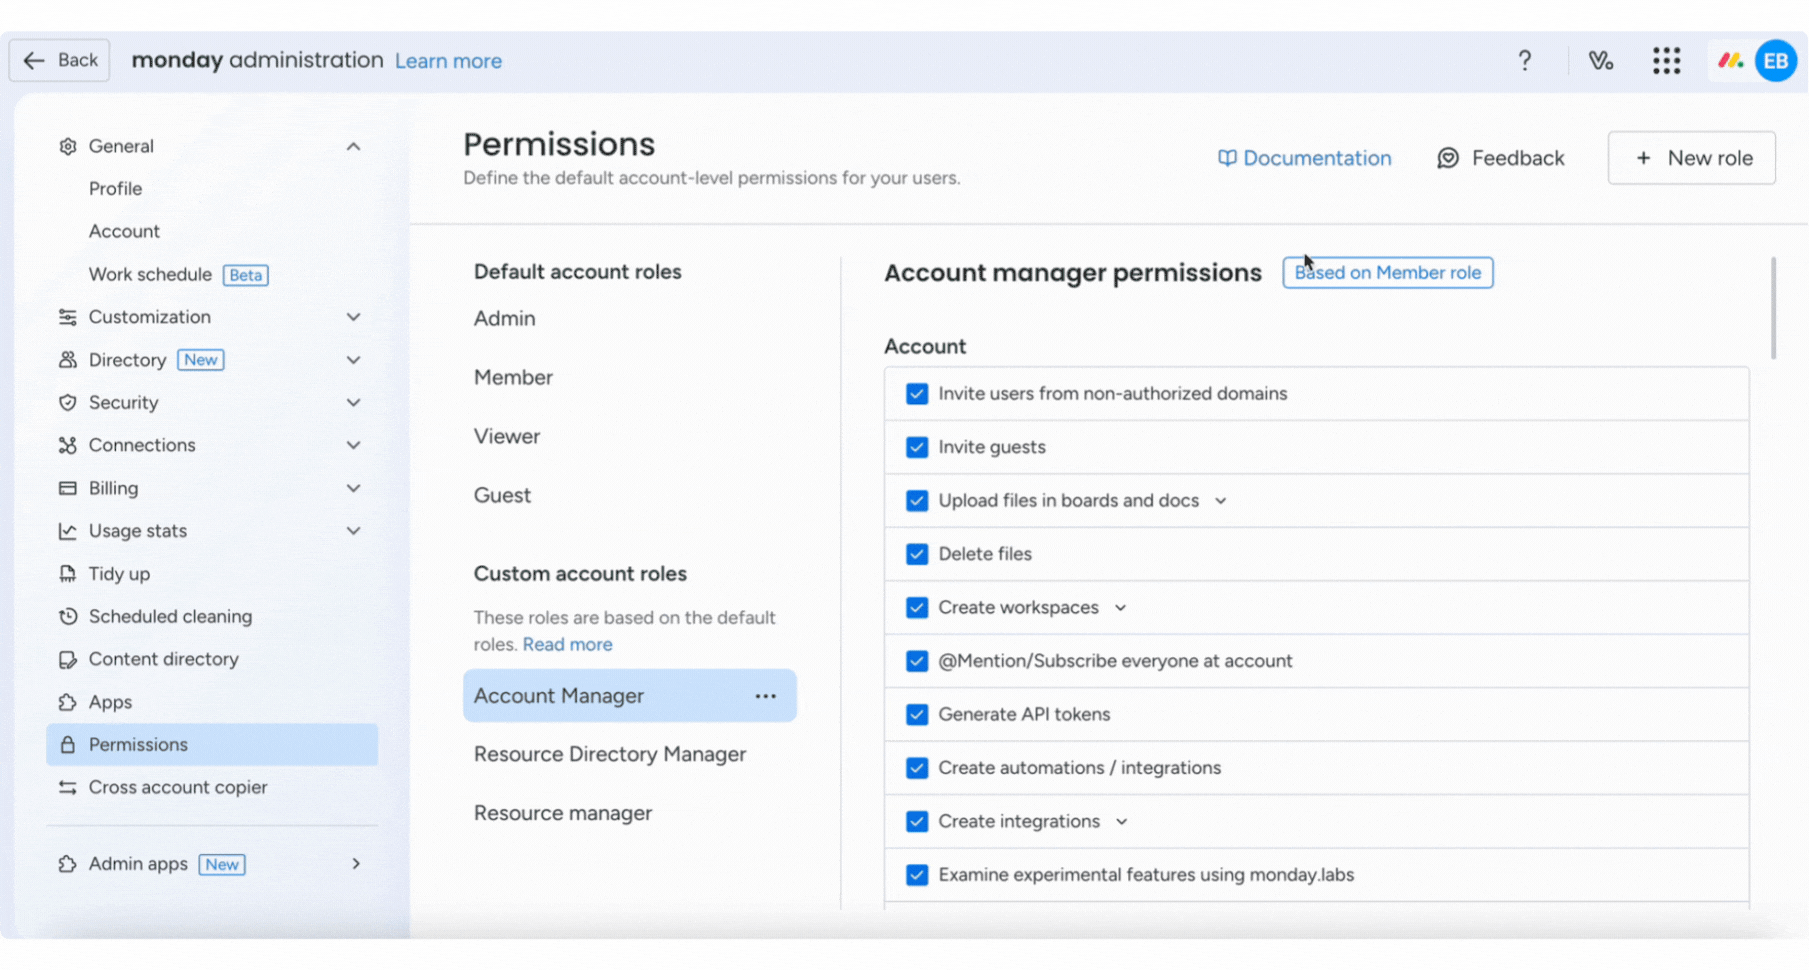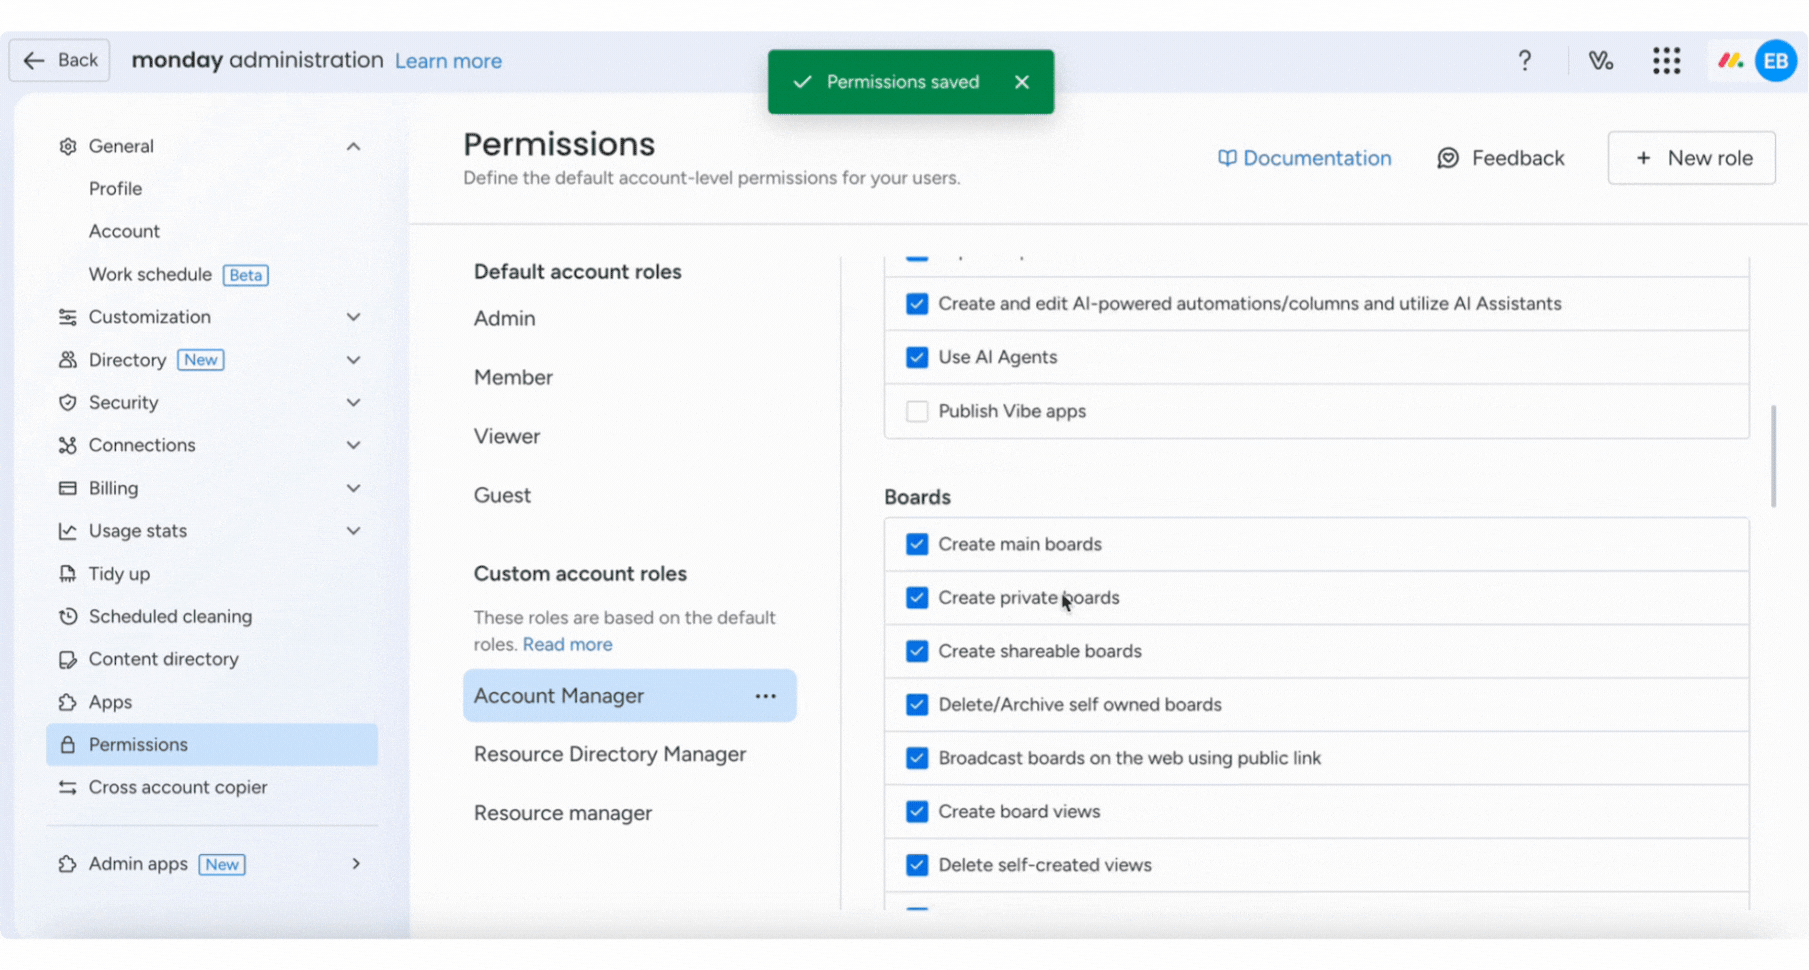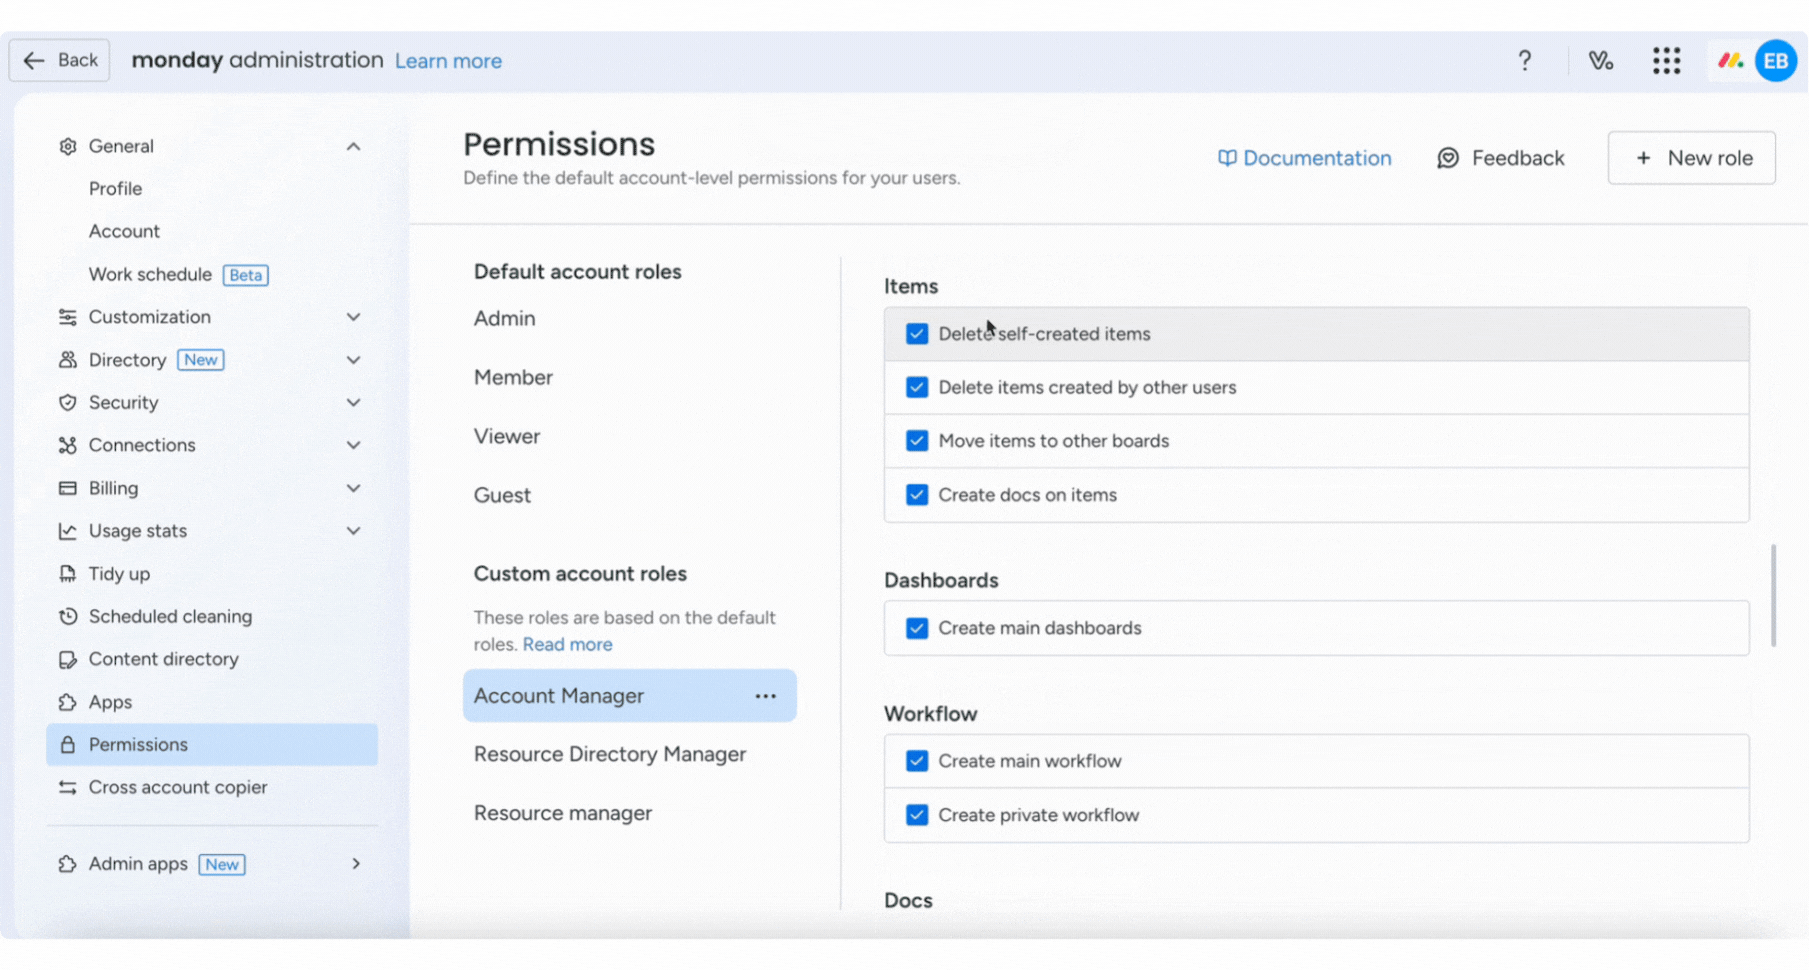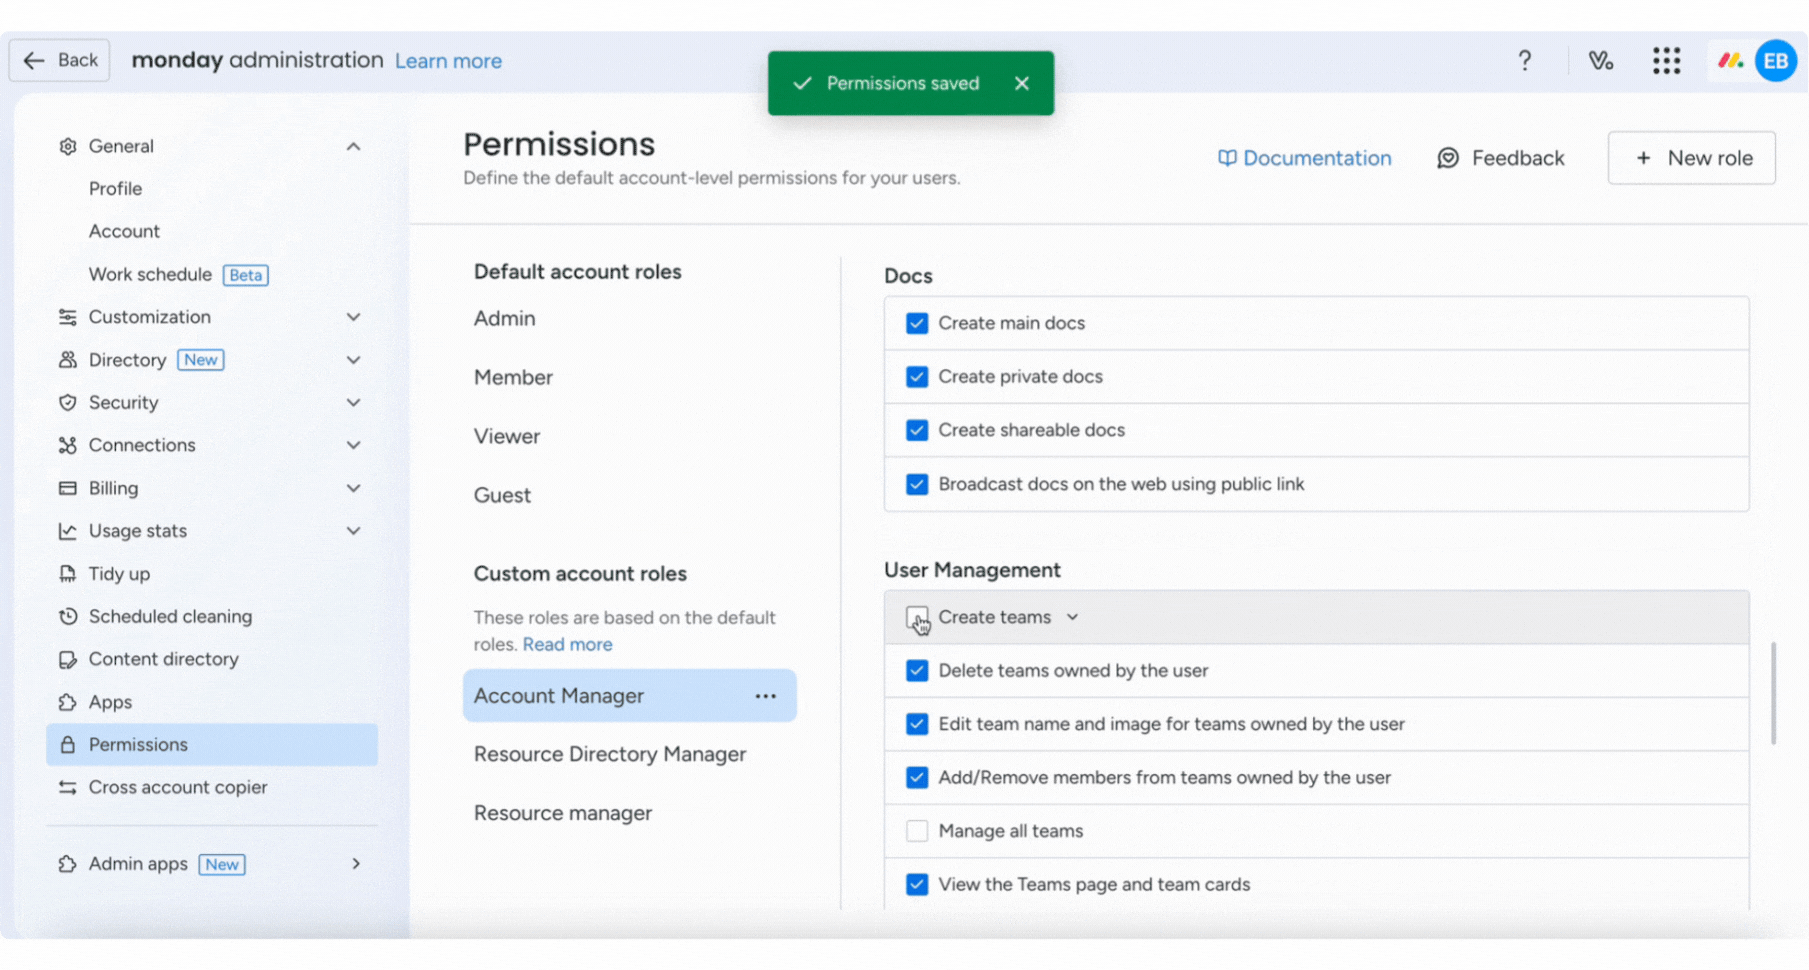
Po utworzeniu roli upewnij się, że jest ona wybrana w sekcji Niestandardowe role konta (Custom account roles). Po prawej stronie możesz zaznaczyć lub odznaczyć uprawnienia, które chcesz uwzględnić. Zmiany zaczną obowiązywać od razu, a rolę będzie można przypisać członkom zespołu.
Przypisz rolę
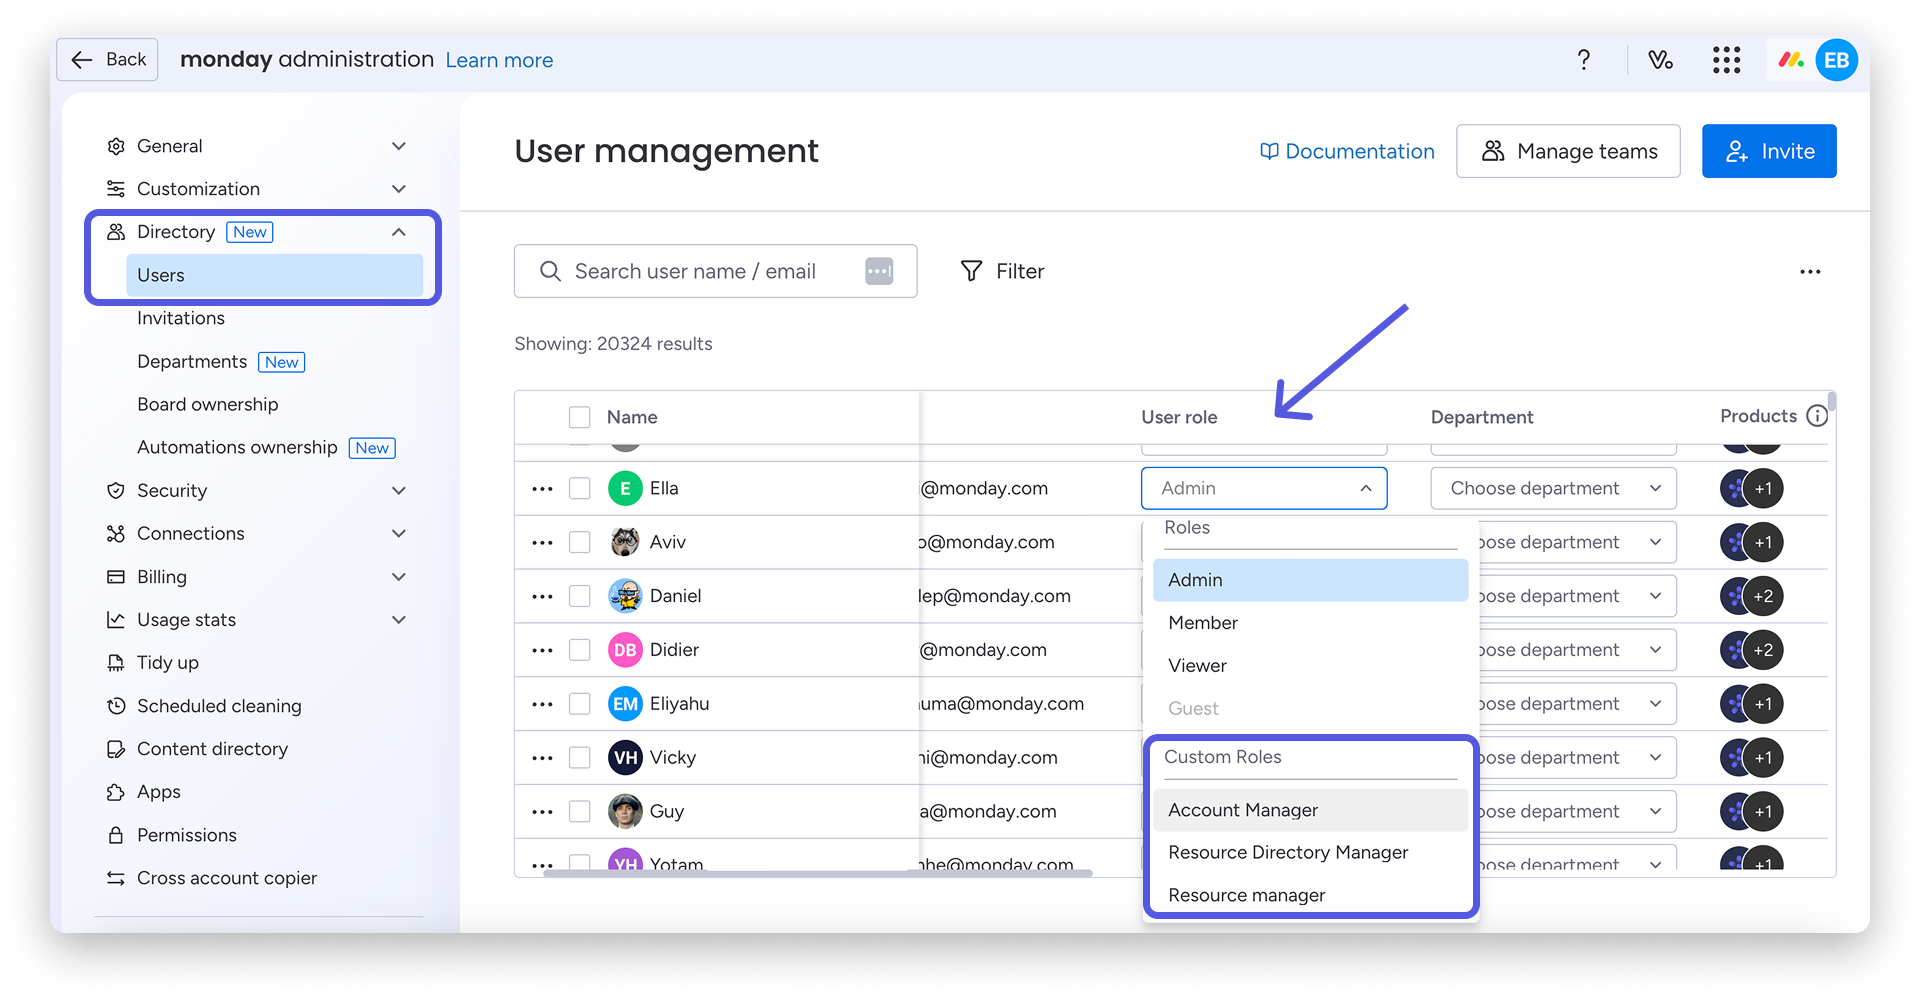
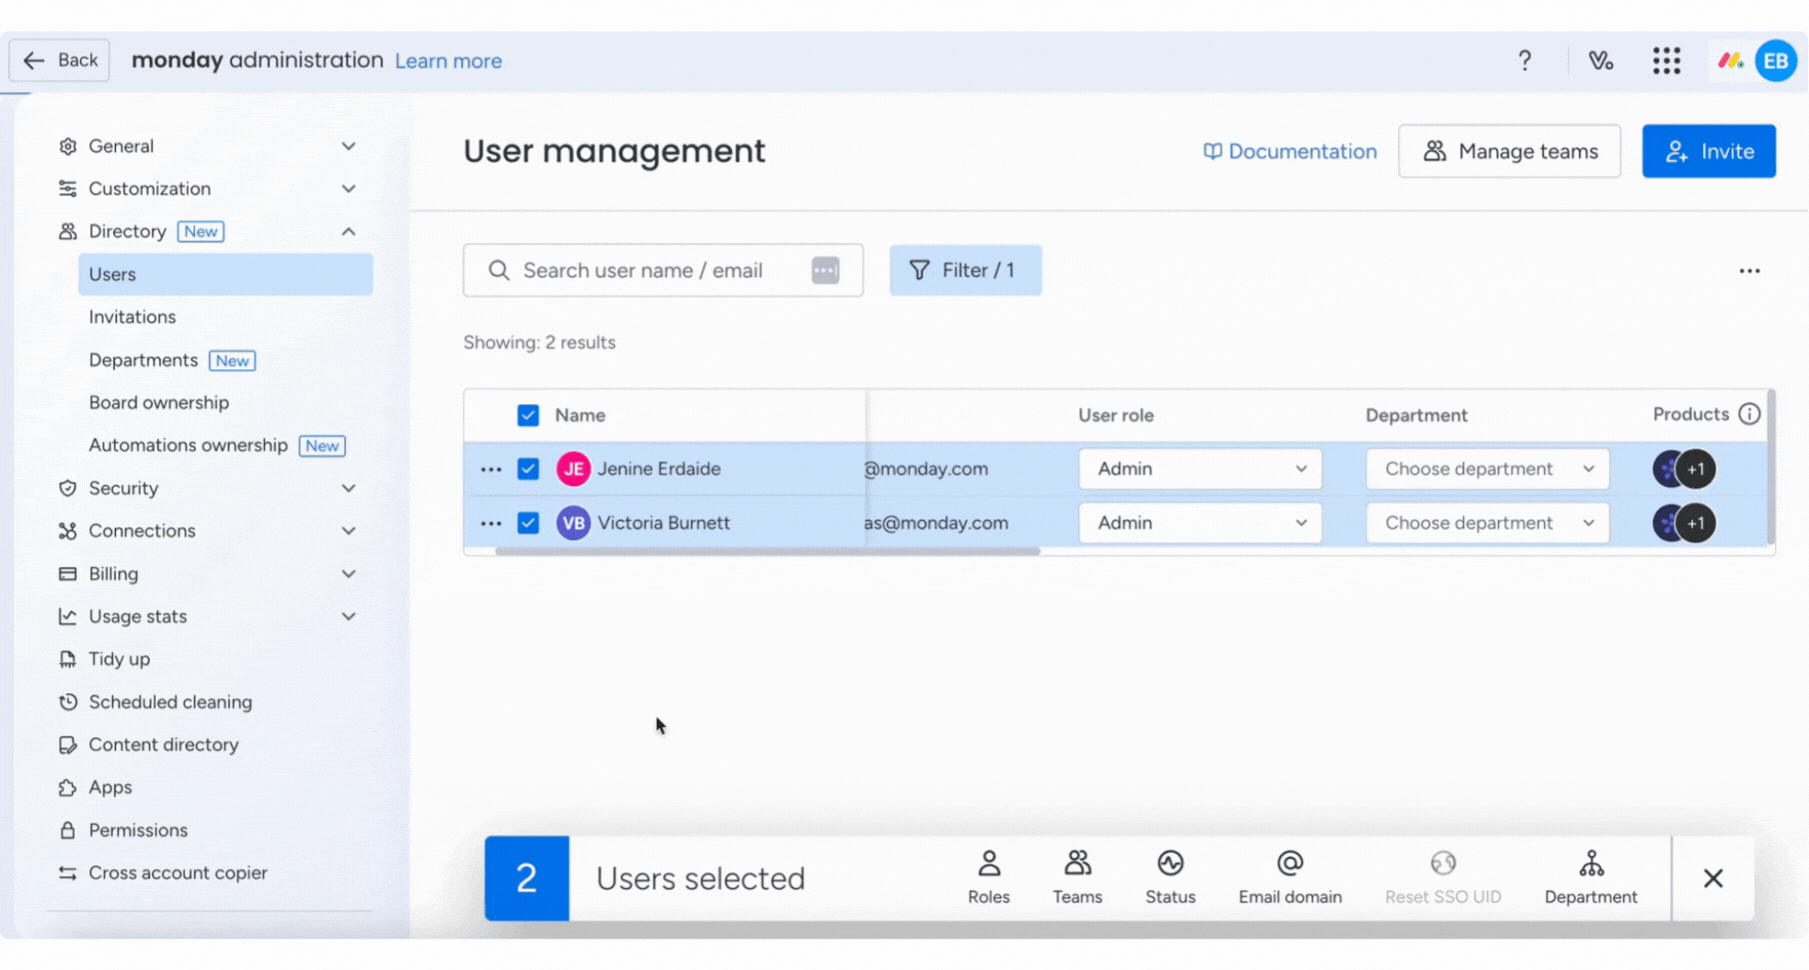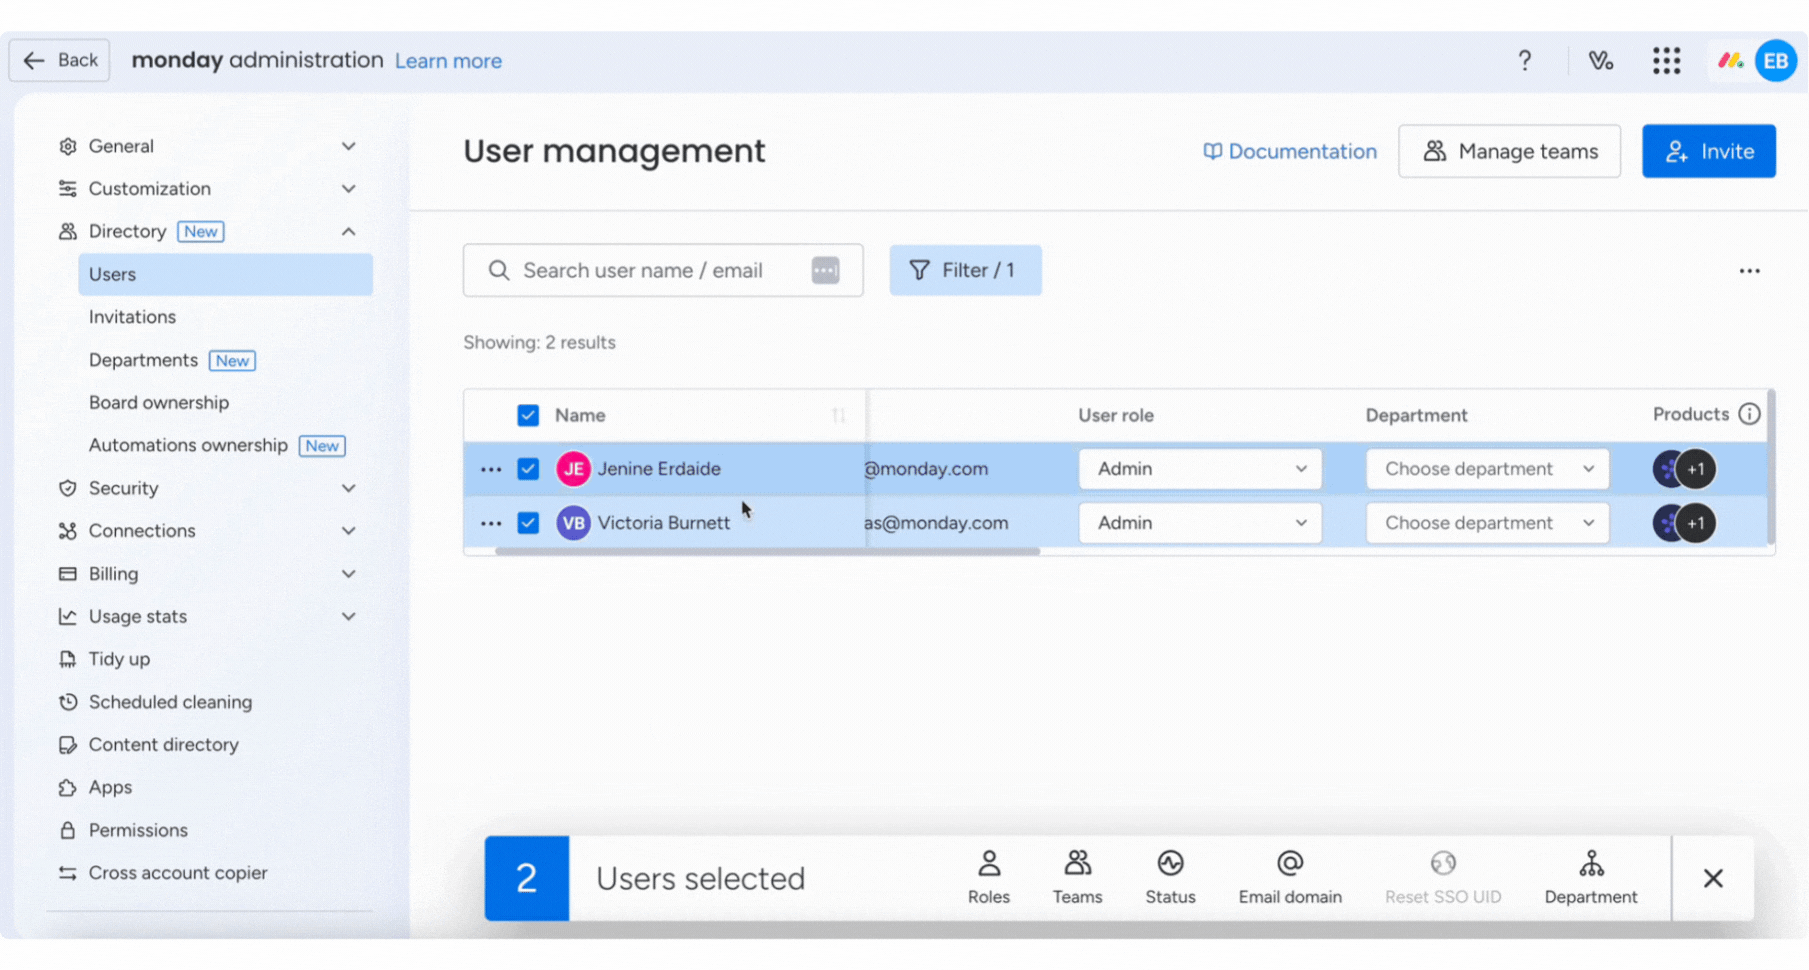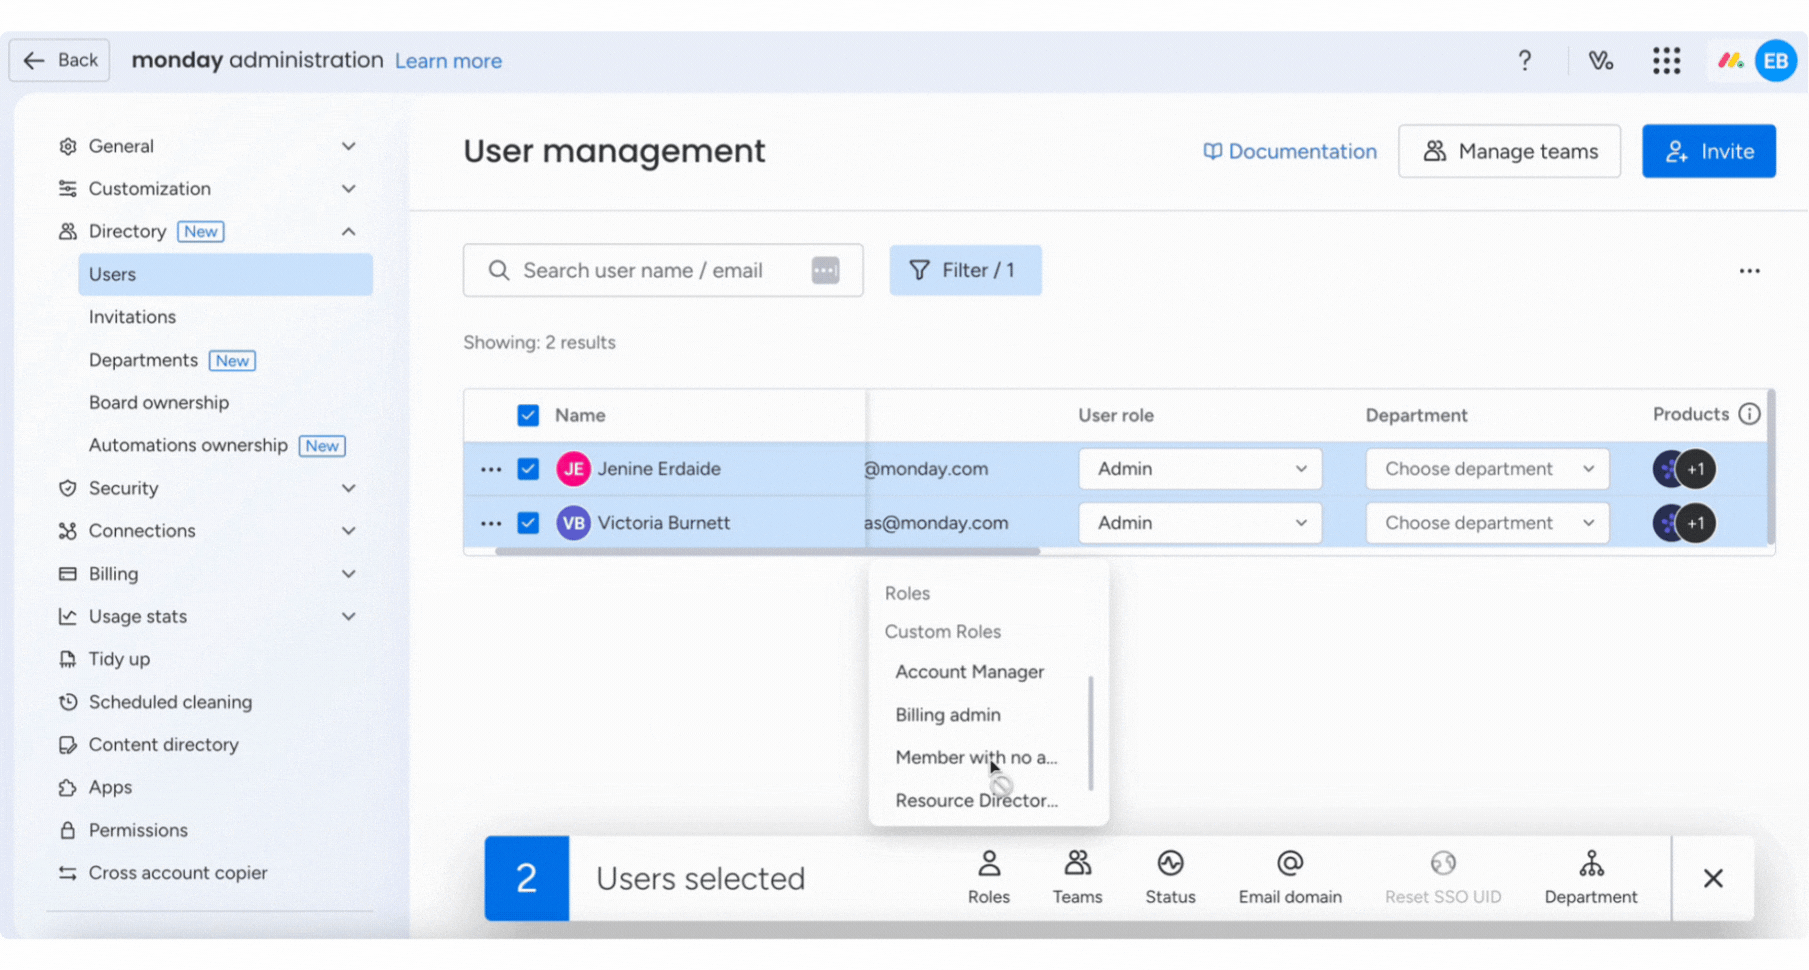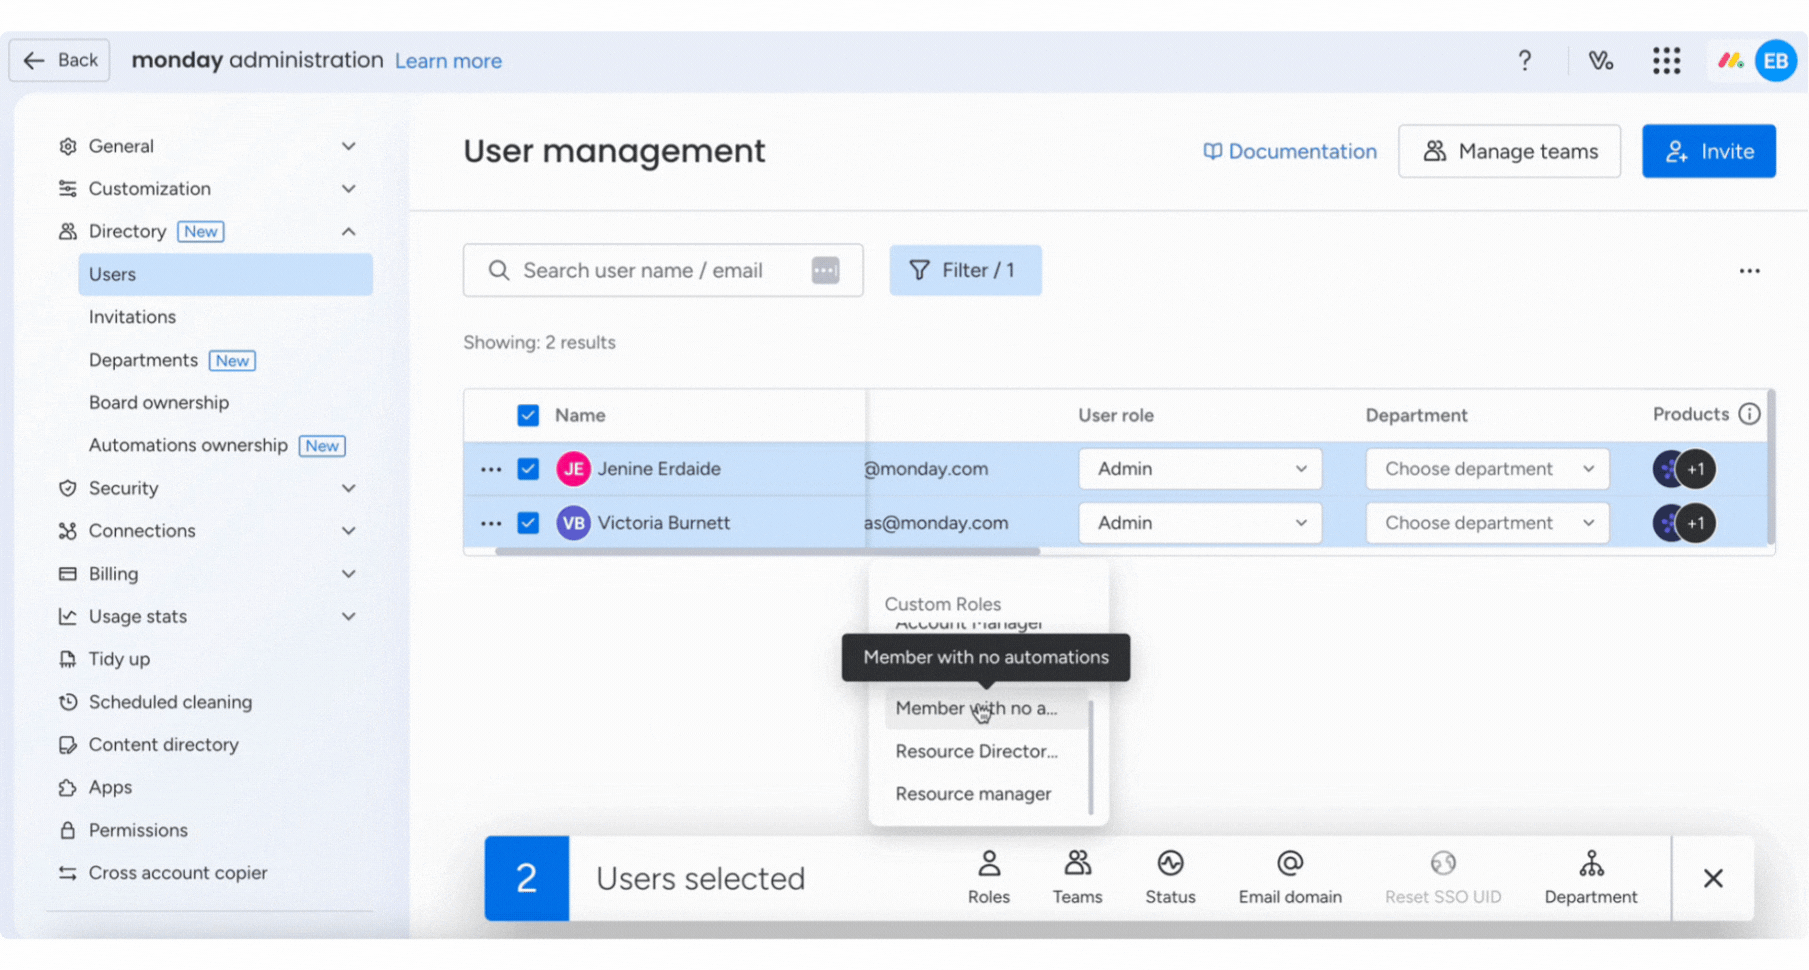
Aby przypisać niestandardową rolę, przejdź do sekcji Katalog (Directory) i wybierz Użytkownicy (Users). Znajdź członka zespołu, którego rolę chcesz zmienić, otwórz menu rozwijane w kolumnie Rola użytkownika (User role) i wybierz niestandardową rolę:
Zarządzaj niestandardowymi rolami
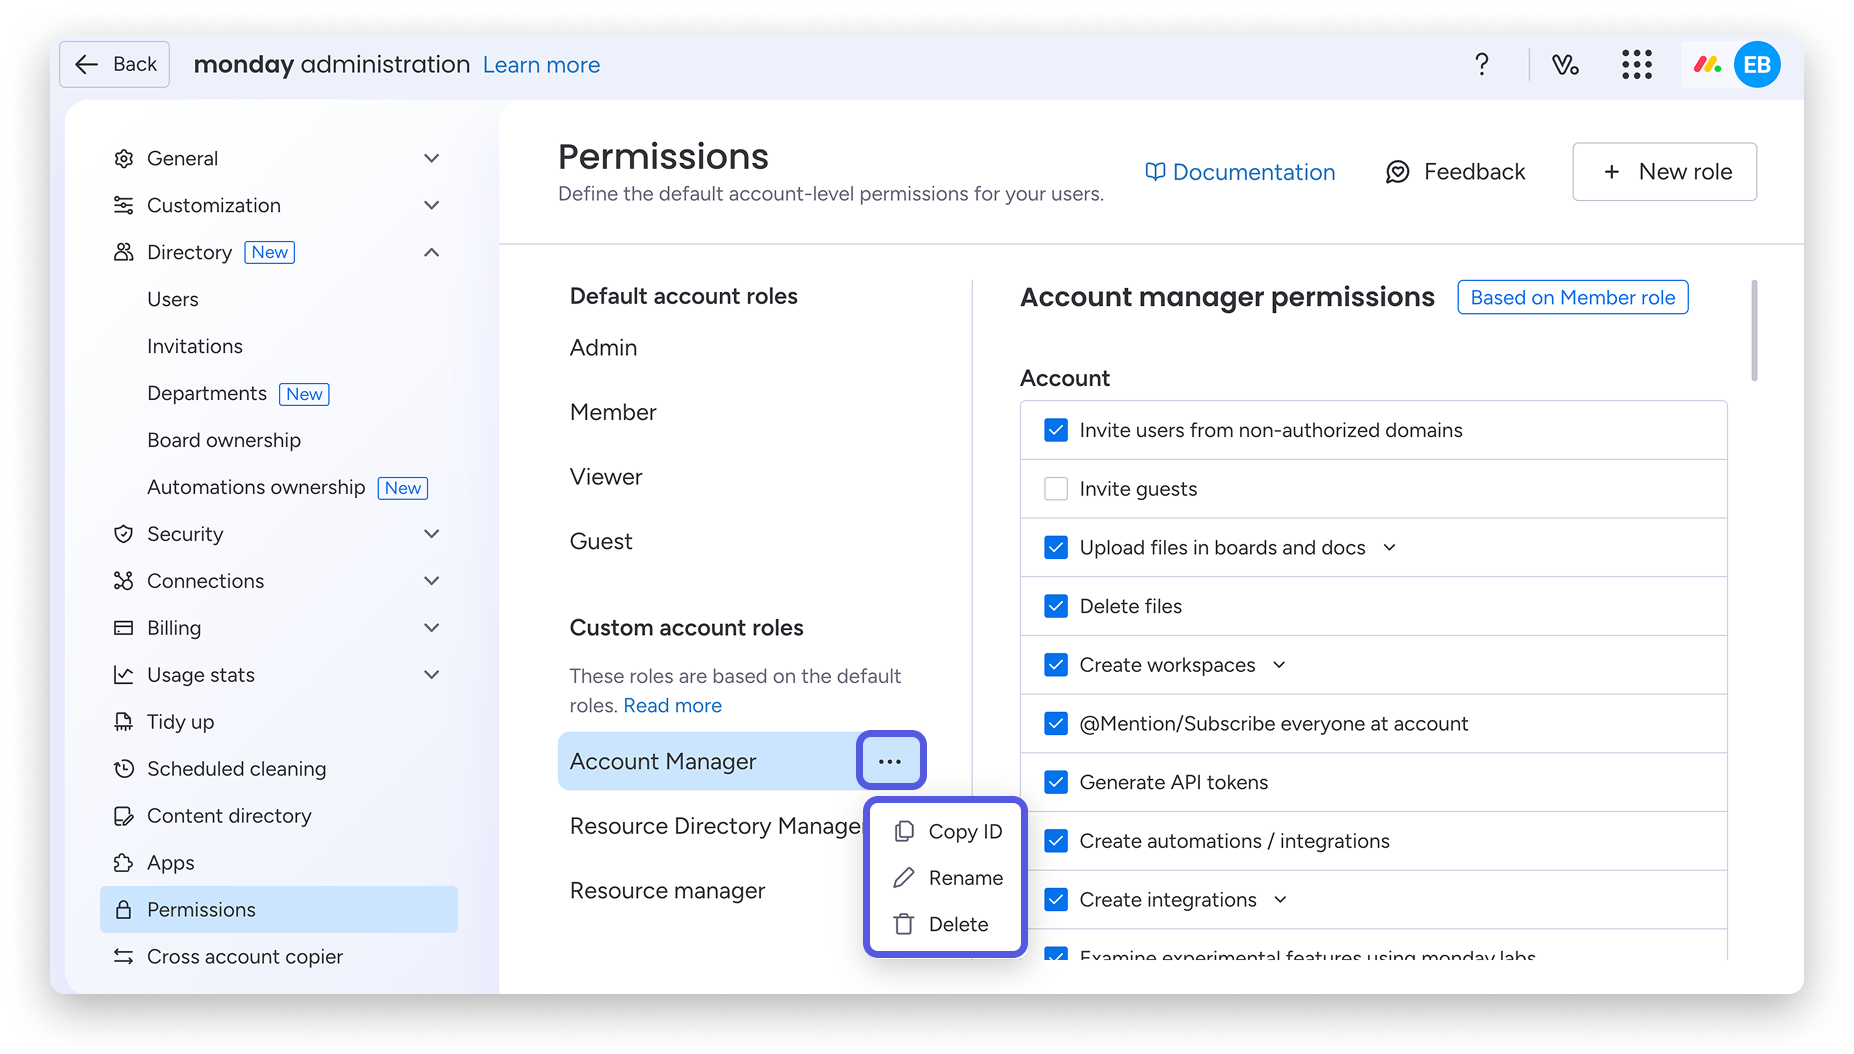
Aby zmienić nazwę roli lub ją usunąć, najedź na nią i kliknij menu z trzema kropkami po prawej stronie. Wybierz Zmień nazwę (Rename), aby zmienić nazwę, albo Usuń (Delete), aby całkowicie usunąć rolę:
Przykłady niestandardowych ról
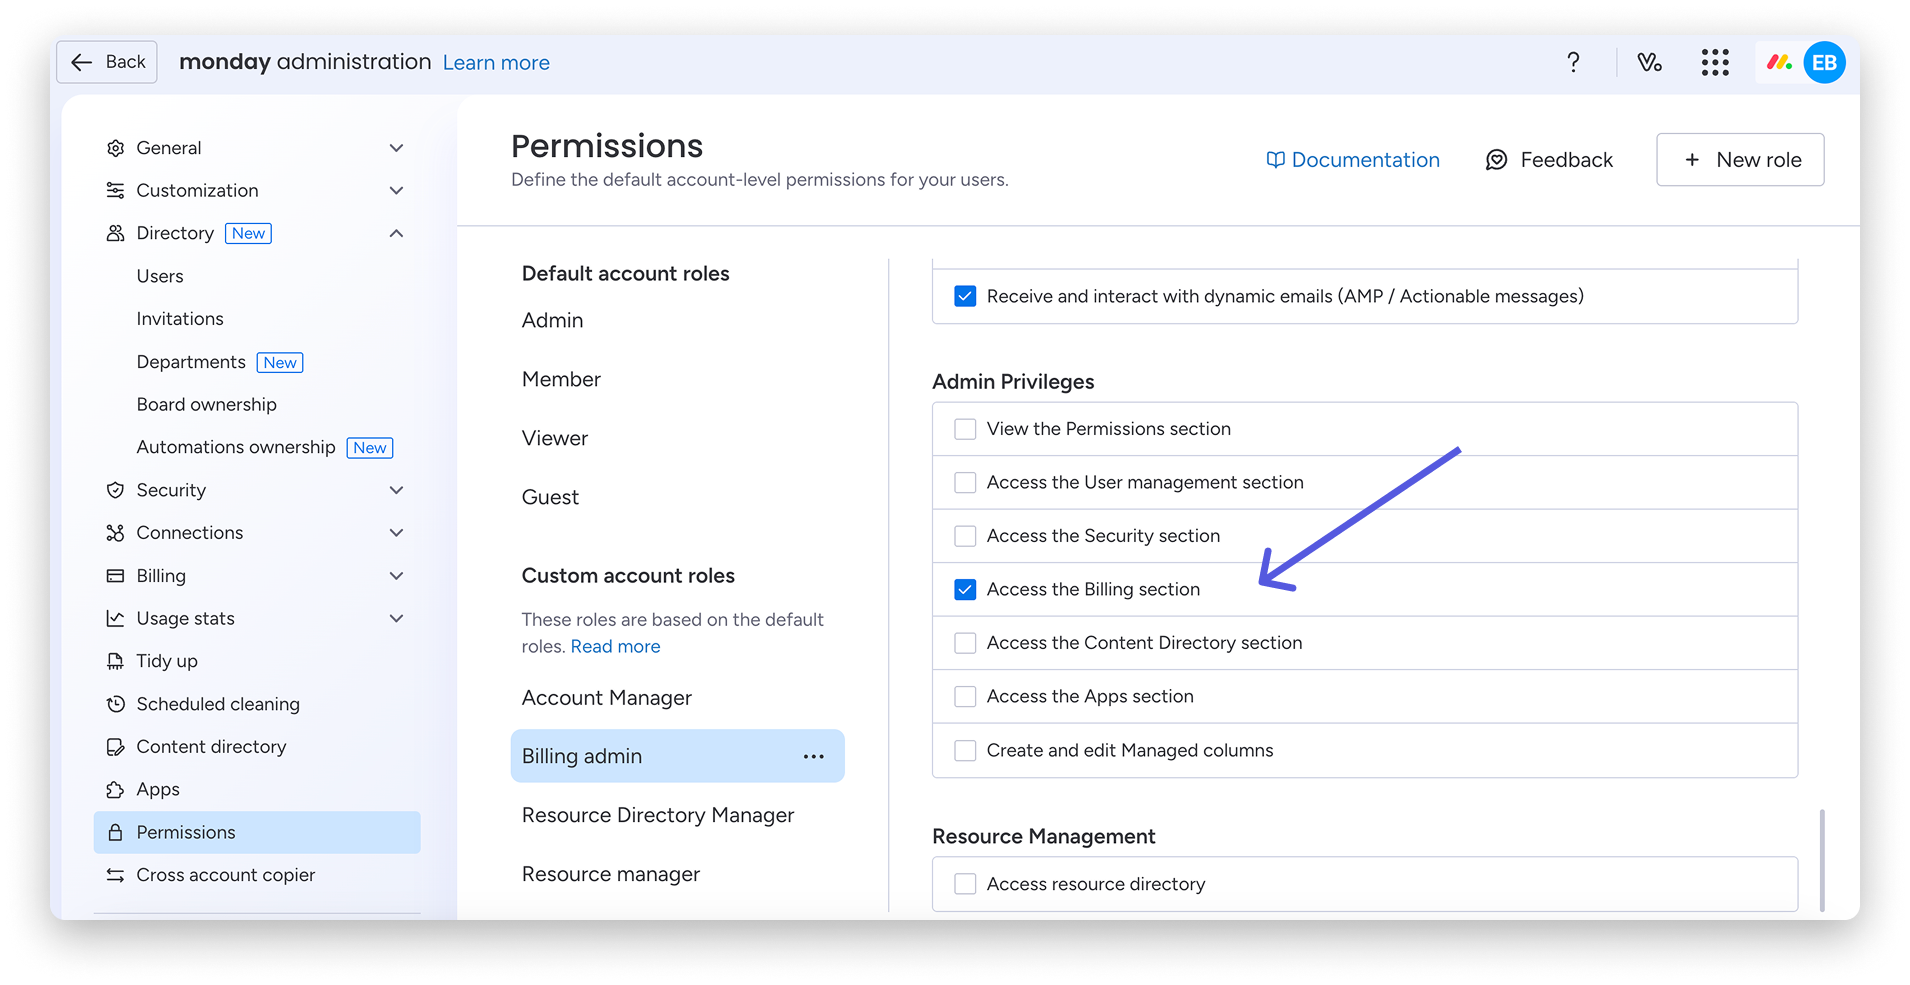
Częstym przykładem jest utworzenie roli pomocniczego administratora. Taka rola pozwala wykonywać niektóre czynności administracyjne, na przykład zarządzać użytkownikami konta, zabezpieczeniami lub rozliczeniami, ale nie daje pełnych uprawnień administratora. Możesz na przykład utworzyć rolę „Administrator ds. rozliczeń” na podstawie typu Członek zespołu (Member) i włączyć tylko uprawnienie Dostęp do sekcji rozliczeń (Access the Billing section) w sekcji Uprawnienia administratora (Admin Privileges). Dzięki temu członkowie zespołu finansowego będą mogli zarządzać rozliczeniami, a pozostałe uprawnienia administratora pozostaną ograniczone.
Innym przykładem jest ograniczenie możliwości tworzenia automatyzacji lub integracji. Możesz utworzyć niestandardową rolę na podstawie typu Członek zespołu i odebrać jej możliwość tworzenia automatyzacji lub integracji. W sekcji Zarządzanie użytkownikami (User management) przefiltruj użytkowników według zespołu, a następnie przypisz tę niestandardową rolę odpowiednim osobom:
Możesz też kontrolować, kto może tworzyć obszary robocze. W standardowej roli Członek zespołu możesz wyłączyć uprawnienie Tworzenie obszarów roboczych (Create workspaces), a następnie utworzyć drugą niestandardową rolę o nazwie „Członek zespołu (z obszarami roboczymi)”, która daje takie uprawnienie. Dzięki temu tylko wybrane osoby będą mogły dodawać nowe obszary robocze.
Provisioning SCIM z niestandardowymi rolami
System zarządzania tożsamością między domenami (ang. System for Cross-domain Identity Management, w skrócie SCIM) to protokół do zarządzania użytkownikami w wielu aplikacjach. Pozwala zespołowi IT lub zespołowi operacyjnemu łatwo dodawać użytkowników, dezaktywować ich i aktualizować ich dane jednocześnie w wielu aplikacjach.